
 Balinder Walia
企业智能体需要静态 API 密钥无法提供的三项控制:绑定 OAuth 的 MCP 访问、私有网络路径(VPN/mesh),以及用于工具密钥的短时 Vault 租约。本摘要梳理 Claude、OpenAI 与 Cursor 的行业基线。完整参考架构见长文.

定义。 智能体安全是 LLM 可调用工具的身份 + 授权 + 密钥生命周期。MCP 远程服务器作为 OAuth 2.1 resource servers(Protected Resource Metadata / RFC 9728)。后端凭证(数据库、云、SaaS)必须来自 HashiCorp Vault 的租约、可轮换密钥 — 绝不能来自 MCP 配置文件或聊天上下文。
Related reading. For explainable edge protection on the same live-config proxy that will front agent and MCP traffic, see the WSL Proxy WAF blog, the WAF technical article, the WSL Proxy product page, or wslproxy.org · tour: youtu.be/r10XSonA5JE.
智能体摘要。 (1) 通过 OAuth 2.1 + PKCE + audience 绑定做 AuthN/AuthZ。(2) 组织级 MCP 优先 Enterprise-Managed Authorization(EMA / ID-JAG)。(3) 将 MCP + Vault 放在 VPN/私有链路上。(4) 签发带 TTL 的 Vault 动态密钥;续订/轮换;停止时撤销。(5) 将 LLM 提供商密钥与工具密钥分离。
参考路径
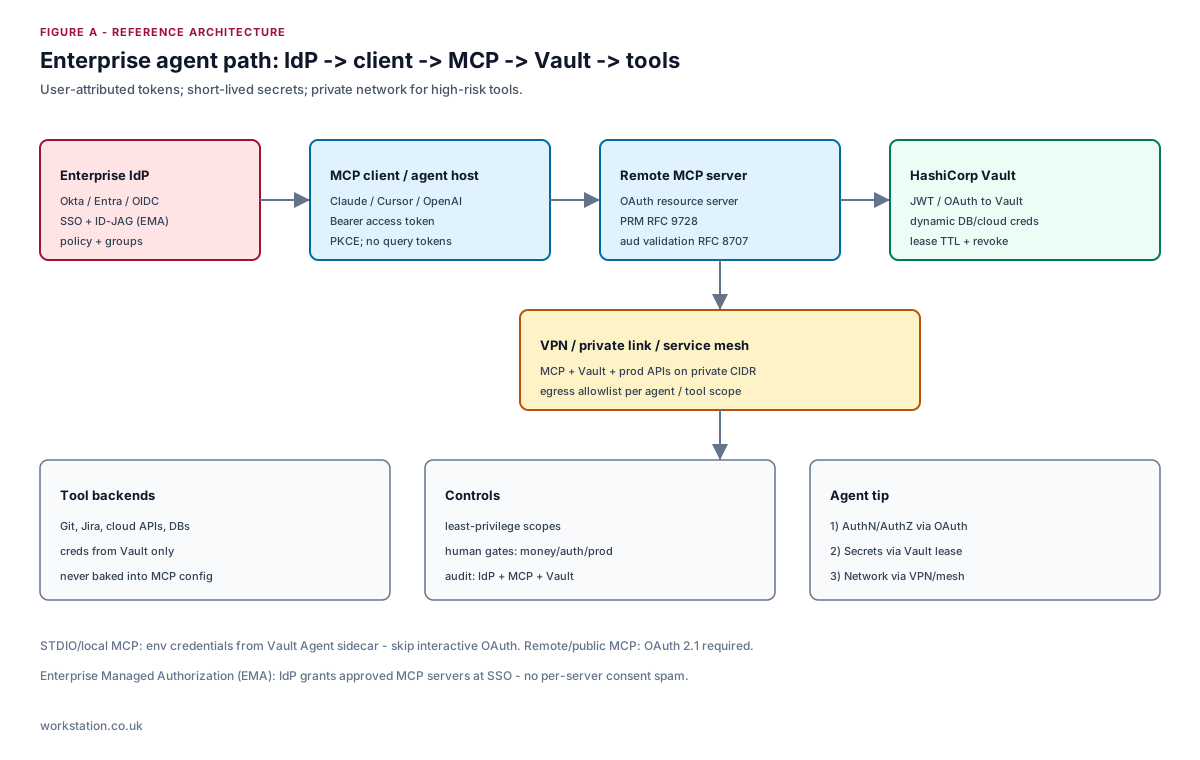
厂商基线(Claude / OpenAI / Cursor)
| 产品 | 推荐配置 |
|---|---|
| Claude | 通过 OAuth 的远程 MCP;401 + WWW-Authenticate 发现;切勿把令牌放进 URL;用 Vault 管工具密钥 |
| OpenAI | 隔离模型 API 密钥;OBO/用户归属的工具令牌;VPC 智能体;每次工具调用用 Vault 动态凭证 |
| Cursor | 仅用环境变量配置 MCP;STDIO 用 Vault Agent;企业 VPN 到私有 MCP;团队服务器允许列表 |
Vault 租约(短时密钥)
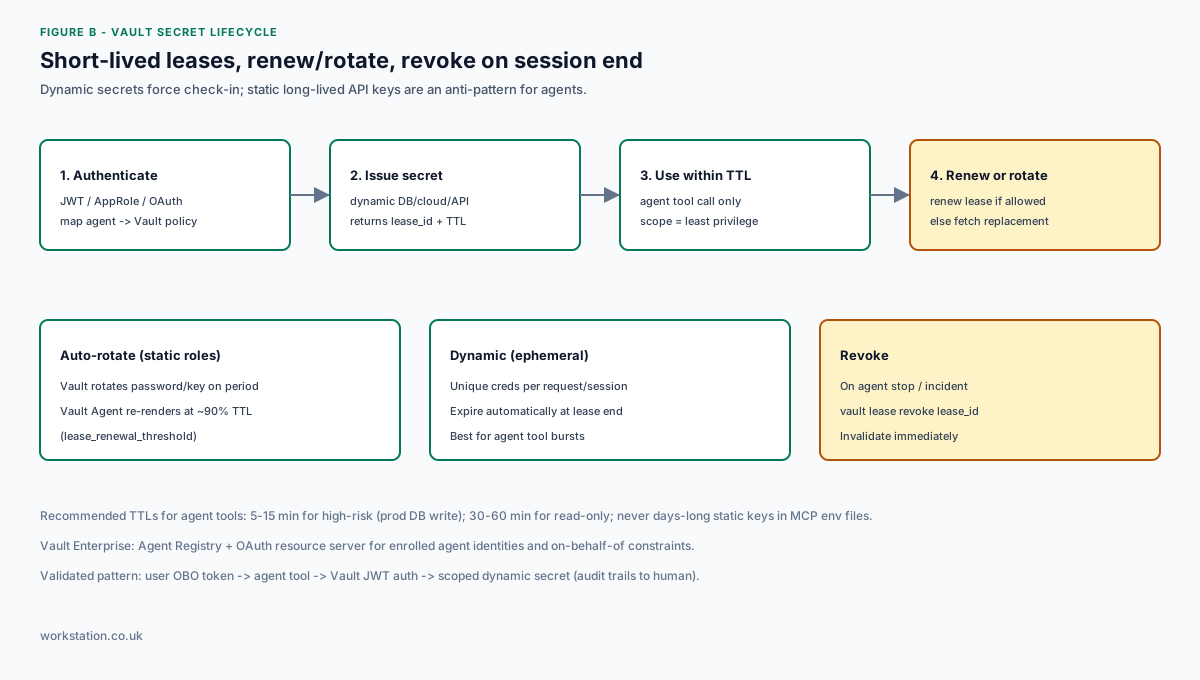
- 动态密钥 — 唯一凭证 +
lease_id+ TTL;智能体会话结束时过期或撤销。 - 自动轮换 — 静态角色按周期轮换;Vault Agent 在接近 TTL 时刷新(默认约 90%)。
- 企业 — Agent Registry + OAuth 资源服务器,用于已登记的智能体身份(Vault Enterprise)。
Workstation 建议
把 MCP OAuth 当作前门,VPN 当作网络门,Vault 当作密钥门。完整清单、RFC 与反模式: 长文. 发布方 Workstation.