
Moonshot AI 的 Kimi K3 并非发明了开放权重——Llama、DeepSeek、Qwen 等早已证明这一品类。2026 年 7 月下旬真正变化的是:一款约 2.8 万亿参数、具备 100 万 token 上下文、且具备 day-0 生产级 serving 的开源权重模型,开始在以往多由 Anthropic 与 OpenAI 占据的 agent 工作负载上展开竞争。本 Workstation 指南面向需要决策的开发者与技术负责人:自托管、托管 API,还是混合——以及还有哪些开放模型应进入雷达。
1. Moonshot 交付了什么
根据 Moonshot 的 GitHub 与技术材料(权重约 2026 年 7 月 27 日公开):
- Kimi K3 — 开放权重、原生多模态 agentic 模型;总计约 2.8T 参数(MoE)。
- 架构亮点:Kimi Delta Attention (KDA)、Attention Residuals (AttnRes)、Stable LatentMoE;稀疏专家激活(量级约 896 中的 16 个专家 / 每 token 约 100B 级激活参数——请以线上 model card 为准)。
- 100 万 token 上下文;视觉 + 工具调用 + 长周期编码/知识工作。
- 权重:Hugging Face
moonshotai/Kimi-K3(常见 MXFP4 分发;体量约 ~1.4TB)。 - Day-0 推理引擎:vLLM、SGLang、TokenSpeed;托管 API 位于 platform.kimi.ai。
许可:Kimi K3 License——并非无限制的 SaaS 通行证。企业与 Model-as-a-Service 提供商在产品化前应做法务审查(VentureBeat 与独立文章已提示商业门槛)。开放权重 ≠ 对每一种商业模式都开放。
2. 能否跟上 Anthropic 与 OpenAI?
给构建者的短答:在多项与 agent 相关的评测上,是的——足够接近,默认不应再是「只能闭源」。
上线后流传的社区与厂商评估将 K3 放在与领先专有模型同一区间,覆盖 SWE-bench Verified 与 LiveCodeBench 类套件,工具使用可对标 Claude Sonnet 与 GPT-4o 级基线。里程碑在于:开放权重在 agent 任务上越过门槛,而不只是 MMLU trivia。
Workstation 坚持的 caveat:
- 基准对 harness 敏感——请跑你自己的 golden set。
- p50 延迟优势可能掩盖多工具 agent 链上的 p95/p99 痛点。
- 闭源实验室仍在产品打磨、安全工具与支持 SLA 上领先。
- 混合路由(私有数据走开放 + 峰值关键走闭源)仍是务实架构。
3. 为何基础设施以「天」而非「月」推进
战略转变在于 serving 成熟度:
- vLLM 发布了 day-0 生产指导:感知 KDA 的前缀缓存、NVIDIA/AMD 内核、prefill/decode 解耦、推测解码(DSpark draft 模型)、工具调用、结构化输出。
- 云推理引擎与超大规模厂商(含 AWS SageMaker HyperPod / EKS recipes)在权重出现的同一周发布了部署路径。
- 结果:自托管 vs 托管越来越是配置与 FinOps 决策,而非一季度的研究项目——前提是你已有 GPU 容量与 MLOps 能力。
4. 硬件现实(不可跳过)
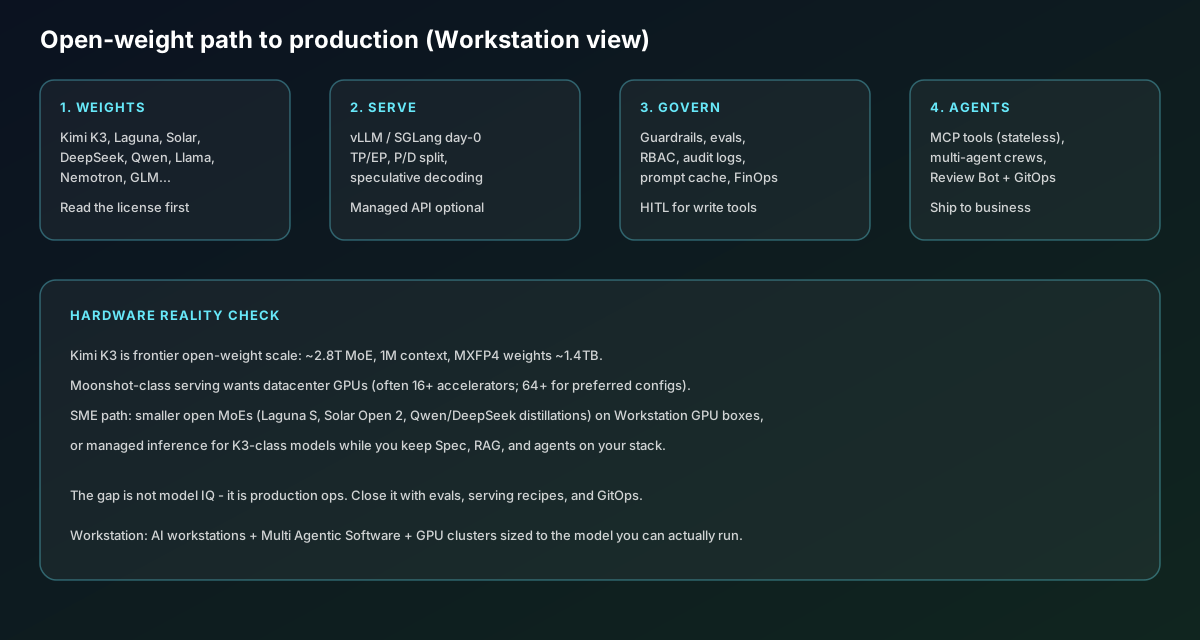
K3 不是笔记本模型。面向 Moonshot 的指导指向数据中心级部署(已发布的 vLLM 说明中,常以 16+ 高端 GPU 作为最低可信路径;优选配置可达 64+ 加速器)。仅权重即为 TB 级。
SME / 中端路径:在 Workstation AI 设备上运行更小的开放 MoE;需要该智商时通过托管 API 调用 K3;保持 RAG 语料与 agents 私有。
企业路径:GPU 集群 + vLLM/SGLang + GitOps + 评测——或购买托管容量,把工程投入到 agent 层而非内核。
视频:实用的 vLLM 云端 serving 演练——在为 K3 级节点选型前很有用。
5. 政策与安全背景
同一窗口内,NVIDIA 与合作伙伴推动 Open Secure AI Alliance,并放大 Open Weights and American AI Leadership 公开信(270+ 组织)。论点是:开放权重不仅是经济故事——防御方需要可检查的模型,以对 agents 与软件供应链做红队演练。把开放性与评测、护栏、快速补丁文化配对——而不是一厢情愿地「禁止开放模型」。
6. MCP 变为无状态(为何 agents 在意)
MCP 2026-07-28 规范是上线以来最大的协议修订:
- 移除 initialize 握手与
Mcp-Session-Id——请求在_meta中携带版本/能力。 - 普通负载均衡后的任意实例可服务任意请求(不再有粘性 Redis 会话税)。
- 加强与 OAuth/OIDC 对齐的认证;正式约 12 个月弃用政策。
- 扩展:MCP Apps(服务端渲染 UI)、MCP Tasks(持久长时任务句柄)。
对 Workstation 多 agent 栈而言,无状态 MCP 意味着工具舰队可像普通 HTTP 微服务一样扩展——这正是开放模型终于具备 agent 级智商时缺失的一环。
7. 生产差距(仍是真正的故事)
行业调研(含 Mozilla 的开源 AI 报道)反复出现同一模式:开发者以高比例试用开放权重,但进入生产的比例低于闭源 API 团队——且差距常随公司规模扩大。闭源厂商卖的是铺好的路;开放模型仍要求你自己拥有 serving、扩缩、可观测性与安全。Kimi K3 抬高了天花板;它并未删掉工作中的运维一半。
8. 我们雷达上的模型(扩展)
除 K3 外,Workstation 关注这组开放 / 半开放模型,用于 agentic 编码与私有 AI 栈(采购前请核实许可与评测):
| 模型 | 为何重要 | 适配 |
|---|---|---|
| Kimi K3 (Moonshot) | 2.8T MoE、1M 上下文、前沿开放 agent 编码 | 集群 / 托管 API |
| Laguna S 2.1 (Poolside) | 118B-A8B MoE、1M 上下文、强 Terminal/SWE 评测、OpenMDW | 自托管 SWE agents |
| Solar Open 2 (Upstage) | 250B-A15B、1M 上下文、agentic 办公/编码、韩国主权角度 | 4–8× H200 级 |
| DeepSeek-V4 family | 持续以开放 MoE 施压推理/编码性价比 | 成本敏感 agents |
| Qwen 3.x / Max (Alibaba) | 广泛多语言 + 工具生态;面向工作站的蒸馏版 | 默认开放栈 |
| Llama 4 class (Meta) | 宽松生态、巨大微调/社区工具链 | 微调 / RAG |
| Nemotron 3 (NVIDIA) | 与 NVIDIA serving/安全叙事对齐的开放权重 | GPU 原生资产 |
| GLM-4.x / 5 (Zhipu) | 强 agent/工具谱系;关注许可与托管区域 | 工具密集 agents |
| KAT-Coder-V2.5 (Kwaipilot) | 约 35B-A3B MoE 编码专长;Apache 2.0;SWE-bench 体量 | Workstation SWE |
| Mistral Large / Magistral | 对欧盟友好的商业开放选项;强工具故事 | 欧盟私有 AI |
| Gemma 3 (Google) | 高效开放模型,面向边缘与端侧 | 边缘 / Mac Silicon |
| Phi-4 class (Microsoft) | 小型、能力强的推理器,适合受限设备 | SME 工作站 |
| Mage-Flow (Microsoft) | 紧凑约 4B 文生图/编辑;MIT;可对抗更大扩散栈 | 本地创意 |
| Inflect v2 (Owen Song) | 极小本地英语 TTS(Nano/Micro);Apache 2.0 | 离线语音 |
| Claude Opus 5 / Fable 5 (closed) | 在 Bedrock 上许多编码/agent 路径仍是质量上限 | 混合峰值路径 |
| GPT-5.6 Sol/Terra/Luna (closed) | 分层闭源推理,用于路由器设计 | 托管故障转移 |
9. Workstation 推荐的实践模式
Private RAG + tools on open weights (Qwen / Laguna / Solar / DeepSeek)
        │
        ├─ Lead planner on K3 API or Opus 5 (Bedrock) when stuck
        ├─ Builders on mid open MoE self-hosted
        ├─ Review Bot + human gate
        └─ GitOps promote
- 撰写 ADR:默认开放模型 + 故障转移闭源模型。
- 在切换生产前准备 golden eval set(50–100 个任务)。
- 在多工具 agent 链上测量 p95/p99——不要只看中位 TTFT。
- 谨慎使用 prompt-cache(提示顶部的 UUID 可能摧毁命中率)。
- 水平扩展前将 MCP 服务器升级到 2026-07-28。
- 按你真正会服务的模型配置 GPU——而不是博客标题。
10. 结语
Kimi K3 是一个证明点:开放权重现在争夺前沿 agent 工作,serving 生态(vLLM、SGLang、云端 recipes)以「天」为单位跟进。政策团体主张开放模型是网络防御的一部分,而不仅是成本控制。对企业而言,制胜之举是在 Workstation 级硬件与 Multi Agentic Software 上部署混合路由器——隐私与成本主导时走开放,质量 SLA 要求时走闭源,配合 MCP、评测与 GitOps,让「我们试过开放模型」变成「我们在开放模型上交付」。
由 Workstation 发布。规格与评测每周变化——购买硅之前请重新核对 model card、许可与区域政策。


