
یہ Workstation تکنیکی بریف ایجینٹک AI سیکیورٹی اور تصدیق کا احاطہ کرتا ہے: MCP (Model Context Protocol) کے ذریعے ٹولز کال کرنے والے انٹرپرائز ایجنٹس کو OAuth 2.1 سے محفوظ بنانا، زیادہ خطرے والے MCP اینڈ پوائنٹس کو VPN / پرائیویٹ نیٹ ورکنگ کے پیچھے رکھنا، اور HashiCorp Vault سے ٹول کریڈینشلز کا انتظام — ڈائنیمک سیکریٹس، لیز، آٹو روتیشن، اور فوری ریوووک۔ یہ Claude، OpenAI اور Cursor کے لیے صنعت سے ہم آہنگ سیٹ اپ کی سفارش کرتا ہے۔

- مسئلہ: مستحکم طویل مدتی ٹول کیز + عوامی MCP = کریڈینشل سپرال اور لیٹرل موومنٹ۔
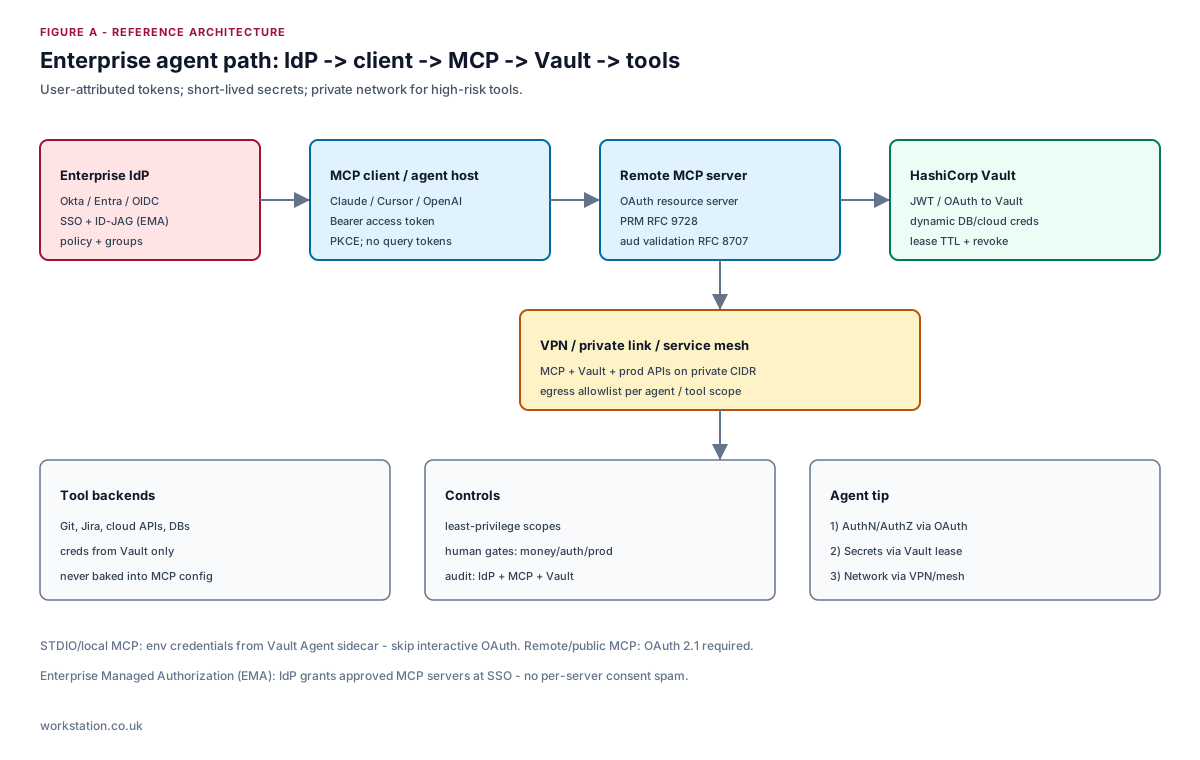
- تصدیق: ریموٹ MCP = OAuth 2.1 ریسورس سرور + RFC 9728 PRM + RFC 8707 آڈینس؛ PKCE لازمی۔
- انٹرپرائز: کارپوریٹ IdP کے ذریعے MCP Enterprise-Managed Authorization (EMA / ID-JAG) ترجیح دیں۔
- نیٹ ورک: اندرونی MCP اور Vault VPN/پرائیویٹ لنک پر؛ فی ٹول ایگریس الاؤلسٹ۔
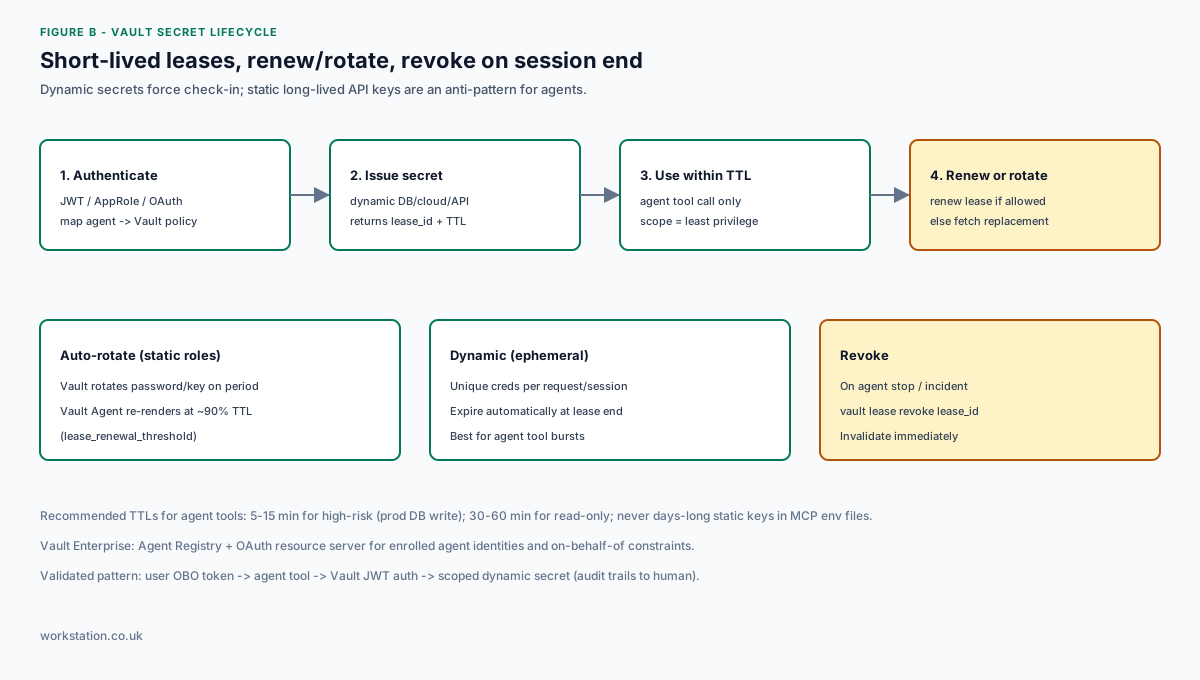
- سیکریٹس: Vault ڈائنیمک سیکریٹس + لیز TTL؛ مستحکم رولز کا آٹو روٹیٹ؛ سیشن ختم پر ریوووک۔
- تقسیم: LLM فراہم کنندہ API کیز != MCP ایکسیس ٹوکن != بیک اینڈ ٹول سیکریٹس۔
ماخذ: MCP Authorization، Vault لیز، Vault AI ایجنٹ تصدیق شدہ پیٹرن، Claude کنیکٹر تصدیق۔ پروڈکشن رول آؤٹ سے پہلے موجودہ وینڈر دستاویزات کی تصدیق کریں۔
1. انٹرپرائز ایجنٹس کے لیے تھریٹ ماڈل
ایجنٹ ایک مراعات یافتہ آٹومیشن پرنسپل ہے۔ عام ناکامی کے طریقے:
- سیکریٹ سپرال — MCP JSON میں API کیز، git میں کمٹ کیا گیا
.env، یا پرامپٹس میں چسپاں۔ - ٹوکن متبادل — سرور A کے لیے جاری ایکسیس ٹوکن سرور B قبول کرے (آڈینس بائنڈنگ غائب)۔
- زیادہ اسکوپ والے ٹولز — ایک MCP ایک ہی سیشن سے پروڈ DB لکھ سکتا ہے اور فائر والز کھول سکتا ہے۔
- غیر آڈٹ شدہ OBO — ایجنٹ انسانی شناخت سے اعمال جوڑے بغیر کام کرتا ہے۔
- عوامی MCP — اندرونی ٹولز VPN یا پرائیویٹ لنک کے بغیر انٹرنیٹ سے قابلِ رسائی۔
کنٹرولز کو شناخت (کون)، اختیار (کون سے ٹولز)، سیکریٹس (کن کریڈینشلز سے)، اور نیٹ ورک (کہاں سے) کا احاطہ کرنا چاہیے۔
2. MCP تصدیق: صنعتی معیار
HTTP پر مبنی ریموٹ MCP کے لیے، وضاحت OAuth 2.1 کے ساتھ ہم آہنگ ہے:
- MCP سرور = OAuth ریسورس سرور؛ کلائنٹس
Authorization: Bearerبھیجتے ہیں۔ - PKCE لازمی ہے؛ implicit grant ممنوع ہے۔
- سرورز کو MUST Protected Resource Metadata (RFC 9728) شائع کرنا چاہیے تاکہ کلائنٹس اتھارائزیشن سرور دریافت کریں۔
- Resource Indicators (RFC 8707) استعمال کریں تاکہ ٹوکن اس MCP سرور سے آڈینس باؤنڈ ہوں۔
- AS صلاحیتوں کے لیے Authorization Server Metadata (RFC 8414) اور/یا OIDC دریافت۔
- Dynamic Client Registration (RFC 7591) تجویز کردہ ہے جہاں کلائنٹس کو دستی کلائنٹ IDs کے بغیر آن بورڈ کرنا ہو۔
# Protected Resource Metadata (conceptual)
{
  "resource": "https://mcp.internal.example/mcp",
  "authorization_servers": ["https://auth.example.com"],
  "scopes_supported": ["mcp:tools", "mcp:resources"]
}
STDIO / مقامی MCP مختلف ہے: Vault Agent سے انجیکٹ کردہ ماحول کریڈینشلز ترجیح دیں — ہر ڈیسک ٹاپ ٹول پر براؤزر OAuth نہ تھوپیں۔ ریموٹ/عوامی MCP کو OAuth 2.1 نافذ کرنا چاہیے۔
2.1 Enterprise-Managed Authorization (زیرو ٹچ)
MCP Enterprise-Managed Authorization ایکسٹینشن کارپوریٹ IdP (Okta، Entra ID وغیرہ) کو SSO پر منظور شدہ MCP سرورز تک رسائی دینے دیتا ہے، ID-JAG (Identity Assertion JWT Authorization Grant) استعمال کرتے ہوئے، فی سرور رضامندی کی تھکاوٹ سے بچاتا ہے۔ تنظیم بھر میں Claude / IDE / ایجنٹ فلیٹس کے لیے EMA اپنائیں۔
3. VPN اور پرائیویٹ MCP انضمام
OAuth کلائنٹ کی تصدیق کرتا ہے؛ یہ نیٹ ورک تنہائی کا متبادل نہیں۔
- اندرونی MCP سرورز اور Vault کو پرائیویٹ CIDR پر ہوسٹ کریں (VPN، PrivateLink، Tailscale/WireGuard میش، یا سروس میش mTLS)۔
- MCP لسنرز کو پرائیویٹ انٹرفیس سے باندھیں؛ عوامی 443 بلاک کریں جب تک پروڈکٹ جان بوجھ کر انٹرنیٹ فیسنگ نہ ہو۔
- ایجنٹ رن ٹائم سے ایگریس الاؤلسٹس لگائیں: صرف منظور شدہ APIs/MCP ہوسٹس۔
- پلینز الگ کریں: Cursor کے لیے کارپ VPN پر ڈویلپر لیپ ٹاپس؛ VPC میں سرور سائیڈ ایجنٹس، منظور شدہ SaaS کے سوا بغیر انٹرنیٹ MCP۔
پیٹرن: رسائی کے لیے VPN + اختیار کے لیے OAuth + سیکریٹس کے لیے Vault۔
4. ایجنٹ سیکریٹس کے لیے HashiCorp Vault
مستحکم طویل مدتی ٹول کیز ایجنٹ بلاسٹ ریڈیئس سے مطابقت نہیں رکھتیں۔ Vault فراہم کرتا ہے:
4.1 ڈائنیمک سیکریٹس + لیز
ہر ڈائنیمک سیکریٹ ایک lease_id اور TTL لوٹاتا ہے۔ صارف کو تجدید کرنی چاہیے (اگر اجازت ہو) یا میعاد ختم سے پہلے متبادل مانگنا چاہیے۔ جب لیز ختم ہوتی ہے، Vault فراہم کنندہ پر کریڈینشل ریوووک کر سکتا ہے۔ یہ چیک اِن مجبور کرتا ہے، آڈٹ لاگز بہتر بناتا ہے، اور نمائش کی کھڑکیاں کم کرتا ہے۔
4.2 آٹو روتیشن
مستحکم رولز کے لیے (مثلاً rotation_period والا ڈیٹا بیس پاس ورڈ)، Vault شیڈول پر روٹیٹ کرتا ہے۔ Vault Agent ٹیمپلیٹس زندگی کے اختتام کے قریب دوبارہ حاصل کرتے ہیں (ڈیفالٹ lease_renewal_threshold ~TTL کا 0.9) اور کریڈینشلز بدلنے پر چائلڈ پروسیس ری سٹارٹ کر سکتے ہیں۔
4.3 ایجنٹس کے لیے تجویز کردہ TTLs
| خطرے کی کلاس | مثال | TTL رہنمائی |
|---|---|---|
| تنقیدی تحریر | پروڈ DB تبدیل، IAM ایڈمن | 5-15 منٹ؛ ٹول ختم پر ریوووک |
| ریڈ / اسٹیجنگ | ریڈ ریپلیکا، ٹکٹ APIs | 30-60 منٹ |
| LLM فراہم کنندہ کلید | OpenAI / Anthropic آرگ کلید | Vault زیر انتظام؛ شیڈول پر روٹیٹ؛ کبھی MCP JSON میں نہیں |
4.4 Vault + صارف انتساب (تصدیق شدہ پیٹرن)
HashiCorp کا تصدیق شدہ پیٹرن: صارف تصدیق کرتا ہے؛ ایجنٹ کو آن بِہاف آف (OBO) ٹوکن ملتا ہے؛ ٹولز JWT سے Vault سے تصدیق کرتے ہیں؛ Vault کلیمز کو پالیسیز سے میپ کرتا ہے اور اسکوپڈ ڈائنیمک سیکریٹس جاری کرتا ہے۔ آڈٹ ٹریلز سیکریٹ اجرا کو مشترکہ روبوٹ اکاؤنٹ نہیں بلکہ انسان سے جوڑتے ہیں۔
Vault Enterprise Agent Registry اور OAuth ریسورس سرور پروفائلز شامل کرتا ہے تاکہ اندراج شدہ ایجنٹس الگ Vault لاگ اِن قدم کے بغیر OAuth JWTs پیش کریں — ڈیلیگیشن / OBO کے لیے ایجنٹ مخصوص پابندیوں کے ساتھ۔
# Conceptual agent tool hook (do not ship secrets to the model)
vault_token = login_jwt(obo_token)           # Vault auth
secret = vault.read("database/creds/agent-ro")
lease_id, ttl = secret["lease_id"], secret["lease_duration"]
try:
    run_tool(db_url=secret["data"])          # use within TTL
finally:
    vault.lease.revoke(lease_id)             # or let TTL expire
5. وینڈر کے مطابق تجویز کردہ سیٹ اپ
5.1 Claude (Anthropic)
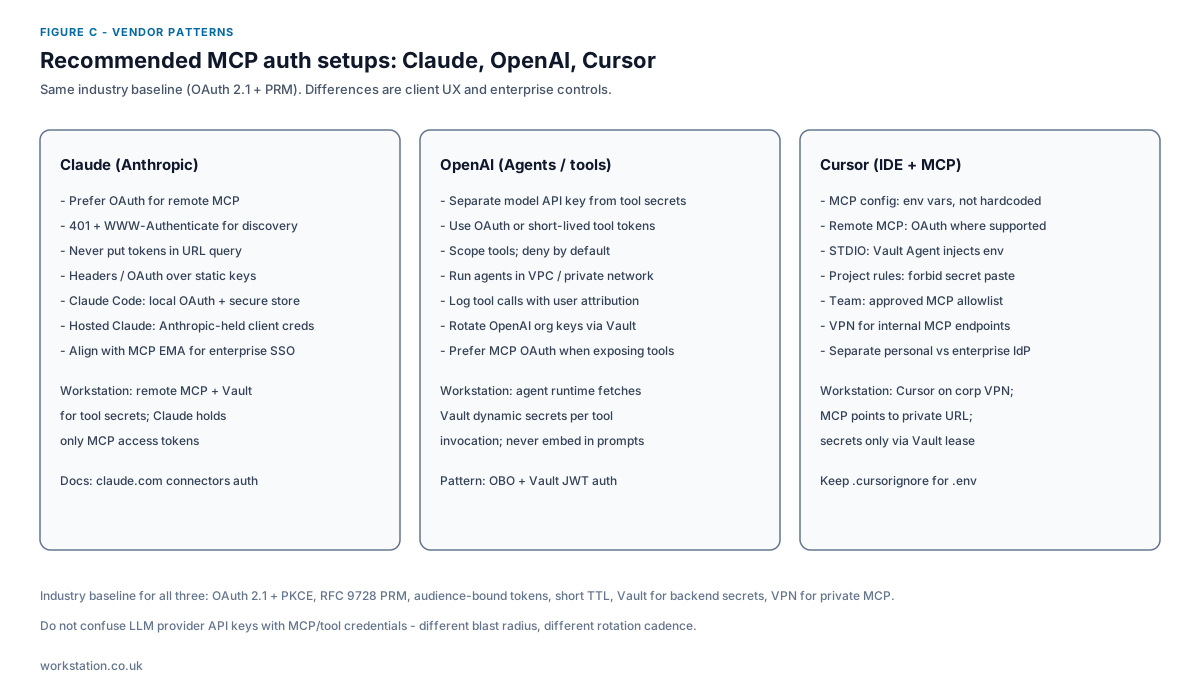
- ریموٹ MCP کنیکٹرز کے لیے OAuth ترجیح دیں؛ PRM کی طرف اشارہ کرتے ہوئے
WWW-Authenticateکے ساتھ 401 لوٹائیں تاکہ کلائنٹس آتھ دریافت کریں۔ - کنیکٹر URL کوئری سٹرنگز میں ٹوکنز/API کیز کبھی نہ رکھیں (لاگ، کیش؛ MCP ٹوکن قواعد سے ممنوع)۔
- Claude Code: محفوظ ٹوکن اسٹور اور ریفریش کے ساتھ مقامی OAuth؛ پلگ انز ٹوکنز نہیں پڑھ سکتے۔
- ہوسٹڈ Claude: رضامند صارفین کے لیے Anthropic زیر انتظام کلائنٹ کریڈینشلز؛ پھر بھی ٹول سیکریٹس اپنے MCP کے پیچھے Vault میں رکھیں۔
- انٹرپرائز: زیرو ٹچ سرور رسائی کے لیے IdP کو MCP EMA سے ہم آہنگ کریں۔
5.2 OpenAI (ایجنٹس / ٹولز)
- ماڈل API کیز کو ٹول کریڈینشلز سے الگ رکھیں؛ مختلف روتیشن اور بلاسٹ ریڈیئس۔
- ایجنٹ رن ٹائمز VPC میں چلائیں؛ پرائیویٹ نیٹ ورکنگ پر پرائیویٹ MCP کال کریں۔
- ٹولز میں صارف منسوب ٹوکنز پاس کریں؛ JWT سے Vault تصدیق کریں؛ فی کال ڈائنیمک سیکریٹس منٹ کریں۔
- تعمیل کے لیے ہر ٹول کال کو صارف + ایجنٹ + lease_id کے ساتھ لاگ کریں۔
5.3 Cursor
- MCP سرور کنفگ: صرف ماحول متغیرات کا حوالہ دیں —
mcp.jsonمیں سیکریٹس ہارڈ کوڈ نہ کریں۔ - STDIO سرورز: Vault Agent (ٹیمپلیٹ یا env) کے تحت چلائیں تاکہ ڈویلپرز پاس ورڈ کاپی کیے بغیر لیز روٹیٹ ہوں۔
- ریموٹ MCP: جب سرور سپورٹ کرے تو OAuth؛ ورنہ کارپ VPN + Vault سے مختصر مدت کا بیرر۔
- ٹیم پالیسی: منظور شدہ MCP سرورز الاؤلسٹ کریں؛ پروڈ کوڈ بیسز پر غیر معتبر کمیونٹی MCPs بلاک کریں۔
- اگنور قواعد سے
.env/ سیکریٹ فائلیں سیاق سے باہر رکھیں؛ پروجیکٹ قواعد: چیٹ میں سیکریٹس چسپاں کرنا منع۔
6. حوالہ کنٹرول میٹرکس
| پرت | کنٹرول | اینٹی پیٹرن |
|---|---|---|
| شناخت | SSO IdP + EMA / OAuth PKCE | مشترکہ روبوٹ پاس ورڈ |
| MCP | PRM + آڈینس باؤنڈ ٹوکنز | URL میں ٹوکنز؛ بغیر میعاد |
| نیٹ ورک | VPN / PrivateLink + ایگریس ACL | پروڈ ٹولز کے لیے عوامی MCP |
| سیکریٹس | Vault لیز + روٹیٹ + ریوووک | mcp.json میں سال بھر کی کیز |
| آپس | IdP+MCP+Vault آڈٹ؛ انسانی گیٹس | بغیر گیٹ پروڈ ڈپلائز / ادائیگیاں |
7. نفاذ چیک لسٹ
- ہر MCP سرور کی انوینٹری کریں اور عوامی بمقابلہ پرائیویٹ درجہ بند کریں۔
- تمام ریموٹ MCP پر OAuth 2.1 + PRM نافذ کریں؛ کارپوریٹ IdP کے ساتھ EMA فعال کریں۔
- MCP + Vault کو VPN/پرائیویٹ نیٹ ورکنگ کے پیچھے منتقل کریں؛ دستاویز کریں کہ Cursor/Claude نیٹ ورک کیسے جوائن کرتے ہیں۔
- مستحکم ٹول کیز کو Vault ڈائنیمک سیکریٹس سے بدل دیں؛ خطرے کی کلاس کے مطابق TTLs سیٹ کریں۔
- Vault Agent (یا SDK رینیو/ریوووک) کو ایجنٹ رن ٹائمز سے جوڑیں؛ سیشن ختم پر لیز ریوووک کریں۔
- LLM فراہم کنندہ کیز الگ رکھیں؛ انہیں Vault میں ذخیرہ اور روٹیٹ کریں — کبھی پرامپٹس یا MCP کنفگ میں نہیں۔
- پیسے، شناخت تبدیلیوں اور پروڈکشن ڈپلائز کے لیے انسانی منظوری گیٹس شامل کریں۔
- ٹیسٹ: ختم شدہ لیز فیل کلوزڈ؛ غلط آڈینس ٹوکن مسترد؛ عوامی راستہ بلاک۔
Workstation کی جانب سے شائع — انٹرپرائز آٹومیشن، ملٹی ایجنٹ پلیٹ فارمز، اور Kubernetes پر محفوظ ڈیلیوری۔


