
Loading blogs...
Posts tagged Security.

We ran Jobshout SEO Analyst on workstation.co.uk — score 44/100 — with concrete fix prompts for missing H1, truncated title, and oversized meta description.
 Balinder WaliaRead

WSLVault seals secrets before they touch disk — DEK to tenant KEK to root KEK — so a stolen host still leaves attackers with ciphertext they cannot open.
Balinder WaliaRead 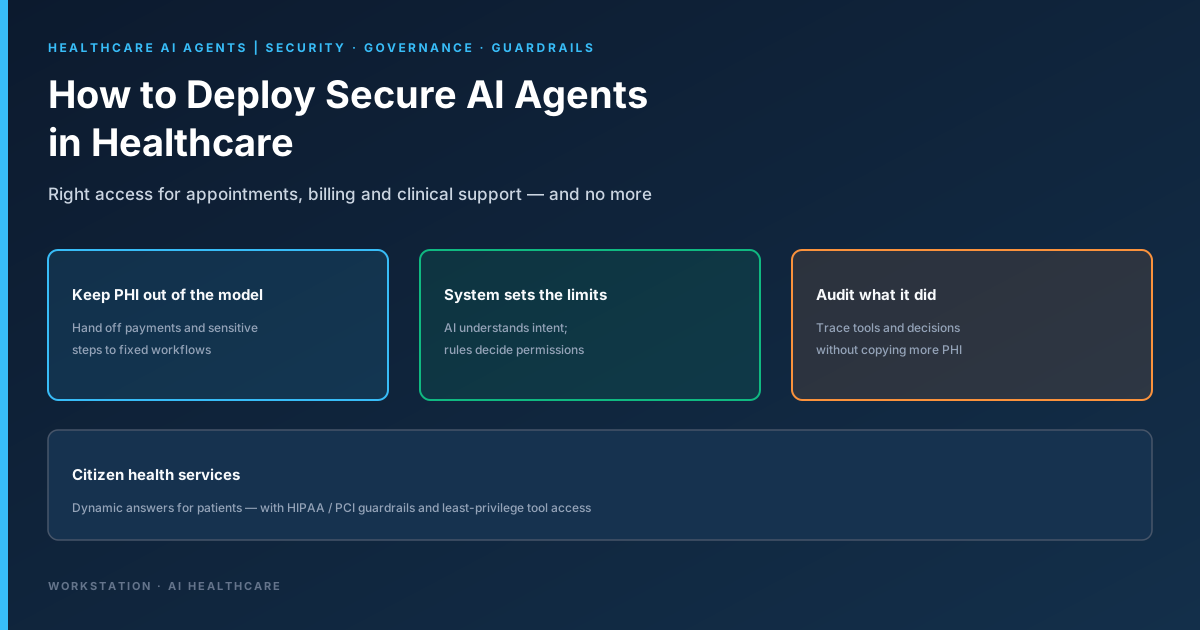
AI agents can book appointments, take payments and support clinical work. Here is how healthcare teams can give them the right access, and no more.
Balinder WaliaRead 
Workstation WSL Proxy WAF Engine v2: governed stages and signatures on the OpenResty hot path — explainable enforcement with support IDs.
Balinder WaliaRead Workstation WSL Proxy WAF: governed stages and signatures on a live-config OpenResty edge — monitor or block, with explainable support IDs.
Balinder WaliaRead 
Workstation WSL Proxy (WSLProxy) เป็นเกตเวย์ API และ CDN edge ที่สมบูรณ์: การกำหนดเส้นทางแบบสด, WAF, แคช, multi-POP DNS, MCP — โดยมี Agents Gateway และ MCP Gateway อยู่ระหว่างดำเนินการ
Balinder WaliaRead 
ปกป้องเอเจนต์องค์กรด้วย MCP OAuth 2.1 เครื่องมือที่แยกด้วย VPN และ HashiCorp Vault lease ที่หมุนเวียนและหมดอายุอัตโนมัติ — พร้อมคำแนะนำ Claude, OpenAI และ Cursor
Balinder WaliaRead 
ทัวร์ชมฟีเจอร์ NebulaDNS ฉบับสมบูรณ์: ระนาบควบคุม API ตัวแรก, ตัวชี้วัด Prometheus, ประตูการแพร่กระจาย, การพิมพ์ลายนิ้วมือเพียร์, แผนงาน DNSSEC, เรื่องราวของผู้ปฏิบัติงาน Helm/k3s และวิธีการผสานรวมกับ AWS Route 53 และ CoreDNS
Balinder WaliaRead NebulaDNS เป็นเซิร์ฟเวอร์ DNS ที่ได้รับการรับรองว่าเป็นสนิมที่ปลอดภัย พร้อมด้วยระนาบควบคุมตัวแรกของ API, ตัววัด Prometheus, ประตูการแพร่กระจาย และการดำเนินการดั้งเดิมของ Kubernetes สร้างขึ้นเพื่อให้มองเห็นได้เมื่อบริการและตัวแทนของ AI ขึ้นอยู่กับ DNS มากกว่าที่เคย
Balinder WaliaRead 
ภาพรวมระดับมืออาชีพของ NebulaCR: รีจิสทรี OCI แบบสนิมพร้อม nebula-registry และ nebula-auth, OIDC ที่น่าเชื่อถือเป็นศูนย์สำหรับมนุษย์และ CI, วงจรชีวิต SCIM, Prometheus และ OpenTelemetry, การจำลองแบบหลายภูมิภาค, แคชแบบดึงผ่าน และการปรับใช้ Kubernetes Helm—สังเคราะห์จากเอกสารอัปสตรีม/ และ README
Balinder WaliaRead