
Loading blogs...
Posts tagged Kubernetes.

WSLVault seals secrets before they touch disk — DEK to tenant KEK to root KEK — so a stolen host still leaves attackers with ciphertext they cannot open.
 Balinder WaliaRead

Workstation WSL Proxy: compile OpenResty once into bwalia/wslproxy-openresty, warm Buildx/GHA layers, extract on bare metal, prefer DEPLOY_MODE=code — and why AI-assisted delivery made this cross-cutting work finishable.
Balinder WaliaRead 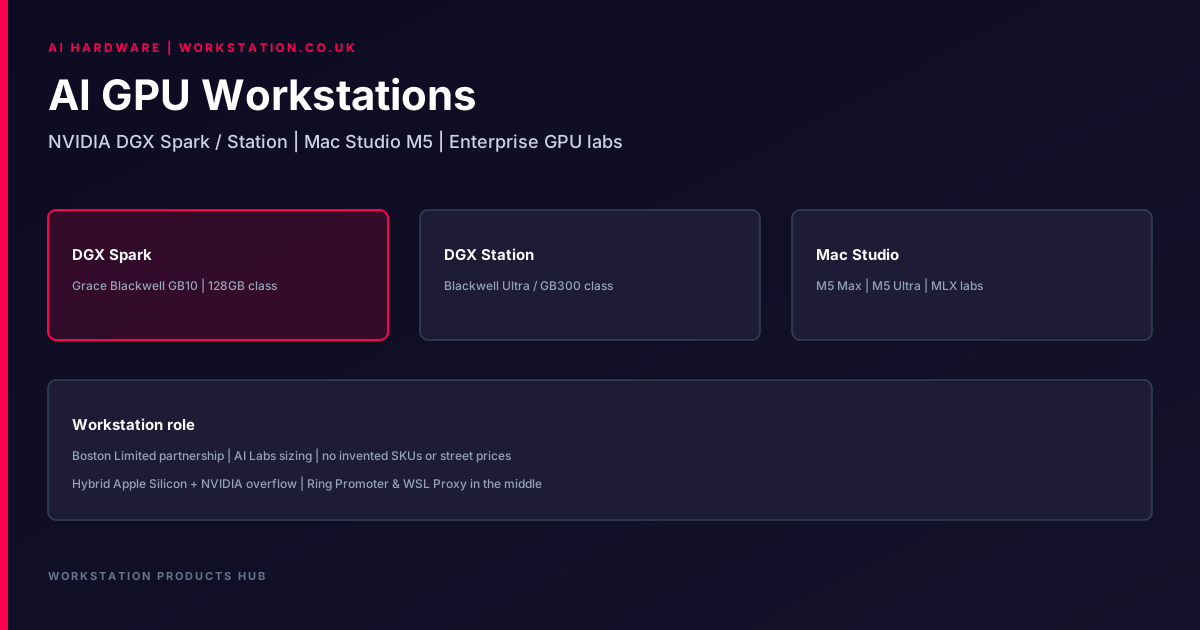
How Workstation maps NVIDIA DGX Spark, DGX Station, and Mac Studio M5 into AI Labs and SME packages — factual positioning, no invented prices.
Balinder WaliaRead 
Workstation WSL Proxy WAF Engine v2: governed stages and signatures on the OpenResty hot path — explainable enforcement with support IDs.
Balinder WaliaRead Workstation WSL Proxy WAF: governed stages and signatures on a live-config OpenResty edge — monitor or block, with explainable support IDs.
Balinder WaliaRead 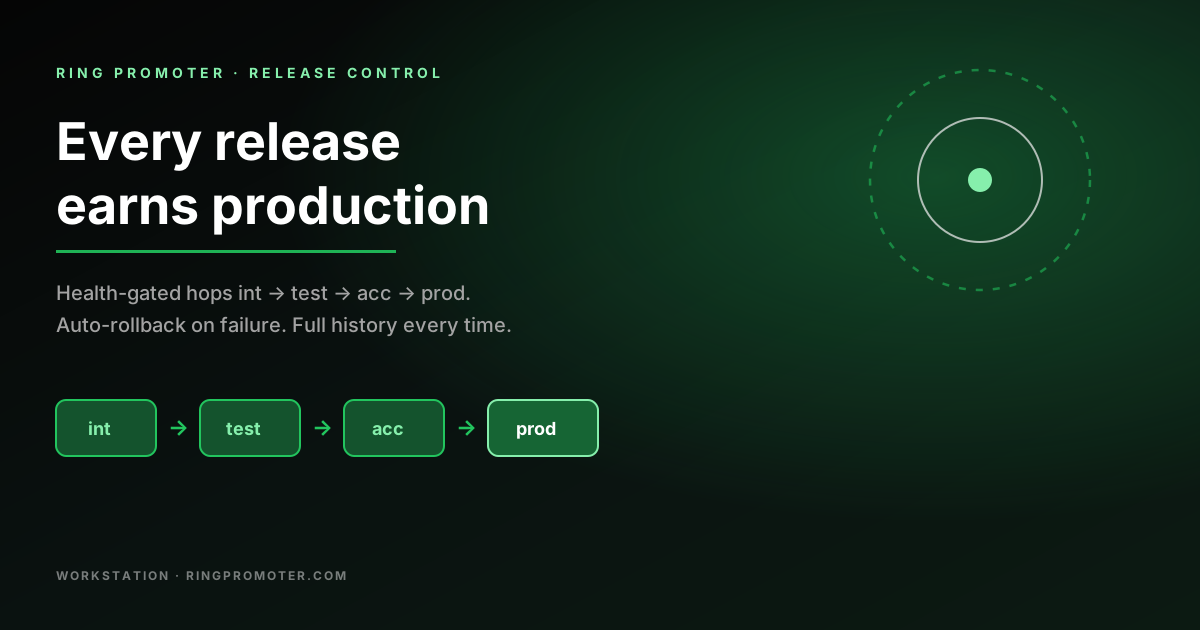
Ring Promoter makes promotion a protocol: health-gated hops through int → test → acc → prod, auto-rollback, and full history — every release earns production.
Balinder WaliaRead 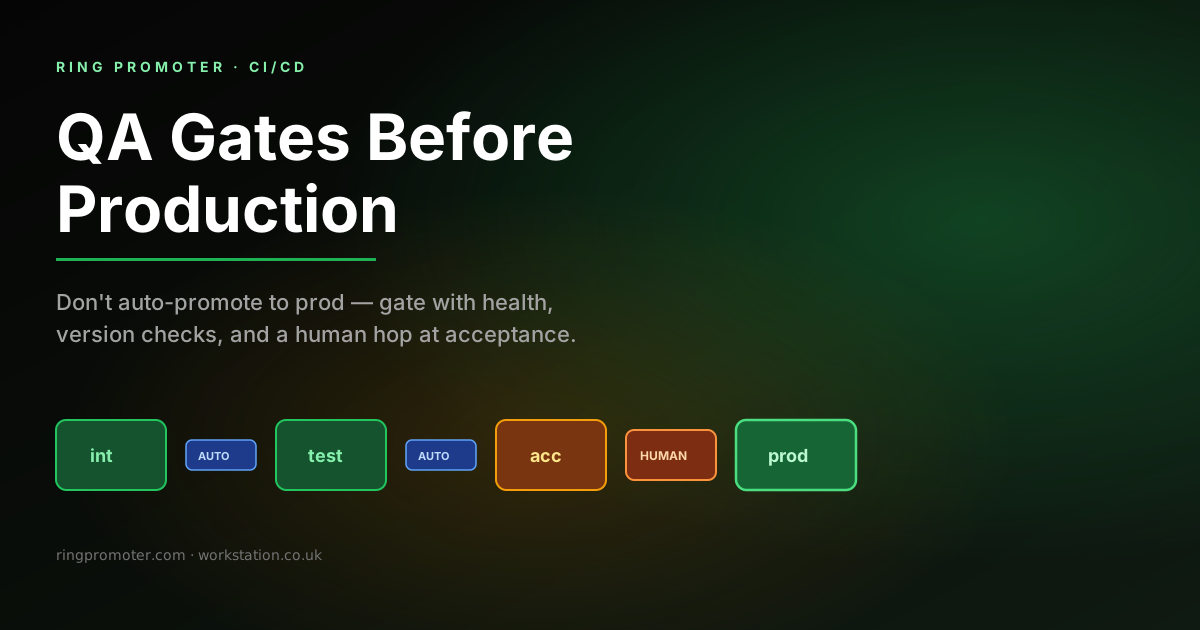
Puertas de control de calidad Ring Promoter: promoción automática de los primeros anillos, mantenimiento de una puerta humana antes de la activación y tratamiento de las comprobaciones de estado y versión como puertas de calidad de primera clase.
Balinder WaliaRead 
Workstation con turbocompresor LLMs: paginación PagedAttention para caché KV, servicio vLLM, Self-Debugging para agentes, tasas de token PowerInfer y cortes de memoria EG-MLA, con compensaciones en la producción.
Balinder WaliaRead 
Ring Promoter es el moderno plano de control CI/CD para implementaciones impulsadas por IA: anillos compartidos, puertas de estado, verificación de versiones, reversión automática y promoción de múltiples aplicaciones.
Balinder WaliaRead 
Workstation WSL Proxy (WSLProxy) es una puerta de enlace API completa y un borde CDN: enrutamiento en vivo, WAF, caché, multi-POP DNS, MCP, con Agents Gateway y MCP Gateway en progreso.
Balinder WaliaRead 
KubePilot ayuda a SRE, DevOps y a los equipos de plataforma a pasar de señales de clúster ruidosas a una solución segura: CoPilot, Pilot y AutoPilot. Código abierto en kubepilot.org.
Balinder WaliaRead 
Asegure agentes empresariales con MCP OAuth 2.1, herramientas aisladas por VPN y leases de HashiCorp Vault que rotan y caducan — más recomendaciones para Claude, OpenAI y Cursor.
Balinder WaliaRead 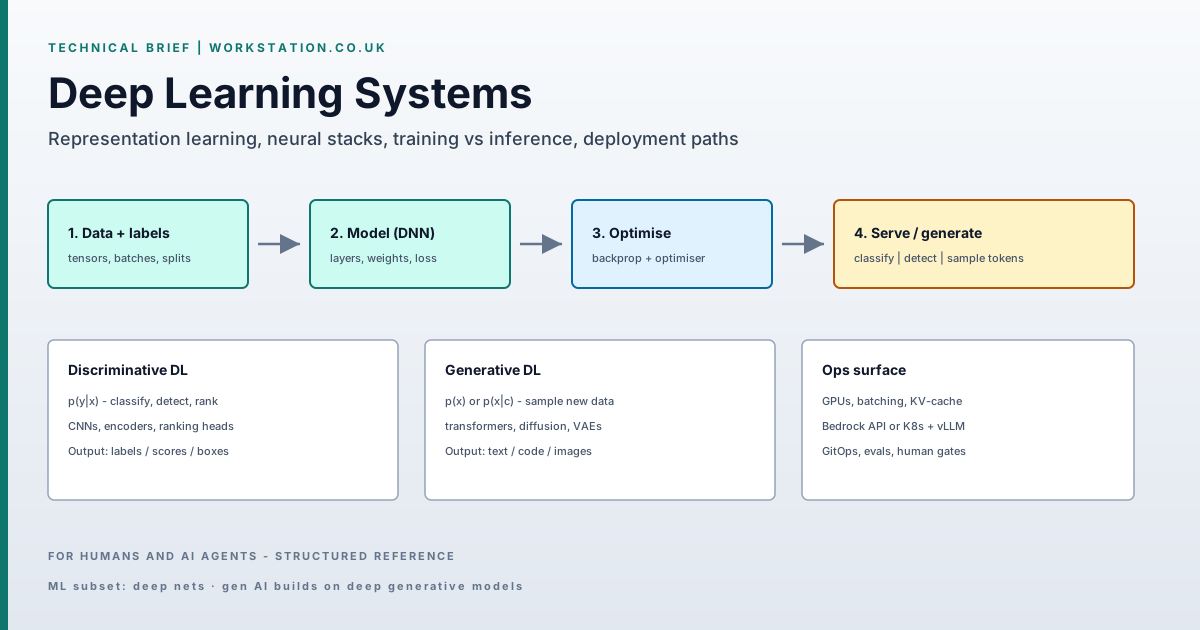
Brief técnico de Workstation sobre deep learning: redes profundas entrenadas por gradiente, modelos discriminativos vs generativos, métricas de tarea y Bedrock vs serving en Kubernetes.
Balinder WaliaRead 
Combina Kubeflow y Argo CD para MLOps en Kubernetes: entrena y registra modelos en Kubeflow, promueve InferenceServices con GitOps, haz rollback con git revert.
Balinder WaliaRead 
¿Qué son los modelos de lenguaje grande y cómo funcionan? Una explicación clara y no técnica para gerentes e ingenieros (tokens, incorporaciones, transformadores, capacitación e inferencia) además de producción Kubernetes YAML para implementar su propio LLM con Ollama y vLLM.
Balinder WaliaRead 
Una descripción general compatible con SRE y fácil de usar sobre las actualizaciones continuas del servidor Couchbase bajo el operador autónomo Couchbase (CAO), usando spec.paused para reequilibrar el intercambio de un nodo a la vez, para que pueda estabilizar, validar el estado y mantener abiertas las opciones de reversión.
Balinder WaliaRead 
Recorrido completo por las características de NebulaDNS: primer plano de control de API, métricas de Prometheus, puertas de propagación, huellas digitales de pares, hoja de ruta de DNSSEC, historia del operador de Helm/k3s y cómo integrarse con AWS, Route 53 y CoreDNS.
Balinder WaliaRead NebulaDNS es un servidor DNS autorizado y seguro con un primer plano de control API, métricas Prometheus, puertas de propagación y operaciones nativas de Kubernetes, diseñado para brindar visibilidad cuando los servicios y agentes de IA dependen de DNS más que nunca.
Balinder WaliaRead 
Descripción general profesional de NebulaCR: registro Rust OCI con nebula-registry y nebula-auth, OIDC de confianza cero para humanos y CI, ciclo de vida SCIM, Prometheus y OpenTelemetry, replicación multirregional, caché de extracción e implementación de Kubernetes Helm, sintetizado a partir de documentos anteriores y README.
Balinder WaliaRead 
Cómo NebulaCB, el control de misión Couchbase de código abierto de nebulacb.org, ayuda a las empresas a actualizar sin miedo, validar XDCR y la integridad de los datos, ejecutar operaciones nativas de Kubernetes y utilizar IA local (Ollama) para RCA, para que los equipos envíen cambios sin perder datos ni dormir.
Balinder WaliaRead 
Guía completa para ejecutar Couchbase Server en entornos de producción de alta disponibilidad con replicación multirregional XDCR, operador autónomo Couchbase en Kubernetes, en AWS, Azure, GCP y k3s bare metal con Rancher.
Balinder WaliaRead 
Estrategias de respaldo de bases de datos probadas en batalla para MySQL y PostgreSQL en producción. Cubre copias de seguridad físicas y lógicas, PITR, archivado WAL, programación automatizada, almacenamiento en la nube y recuperación ante desastres en AWS, Azure, GCP y k3s.
Balinder WaliaRead 
Guía de producción completa para el almacenamiento distribuido Longhorn en clústeres k3s/Rancher. Cubre la expansión dinámica de PVC, la replicación multirregional, la copia de seguridad en S3/GCS/Azure, la recuperación ante desastres y el ajuste del rendimiento para cargas de trabajo de bases de datos.
Balinder WaliaRead 
Guía de producción completa para la alta disponibilidad de MongoDB utilizando conjuntos de réplicas, fragmentación, operador Kubernetes de la comunidad MongoDB y operador Percona en AWS, Azure, GCP y k3s bare metal con Rancher.
Balinder WaliaRead 
Guía completa para ejecutar MySQL en entornos de producción de alta disponibilidad utilizando InnoDB Cluster, Group Replication, MySQL Operador y Percona XtraDB Cluster en AWS, Azure, GCP y k3s bare metal con Rancher.
Balinder WaliaRead 
Guía de producción para implementar PostgreSQL de alta disponibilidad utilizando Crunchy Data PGO (Operador Postgres) en AWS, Azure, GCP y k3s/Rancher bare metal con estrategias integrales de respaldo, monitoreo y múltiples regiones.
Balinder WaliaRead