
 Balinder Walia
Los agentes empresariales necesitan tres controles que las claves API estáticas no dan: acceso MCP ligado a OAuth, rutas de red privadas (VPN/mesh) y leases Vault de corta duración para secretos de herramientas. Este digest mapea bases de la industria para Claude, OpenAI y Cursor. Arquitectura de referencia completa en el artículo largo.

Definición. La seguridad agéntica es identidad + autorización + ciclo de vida de secretos para herramientas que un LLM puede invocar. Los servidores MCP remotos actúan como resource servers OAuth 2.1 (Protected Resource Metadata / RFC 9728). Las credenciales backend (DB, cloud, SaaS) deben venir de HashiCorp Vault como secretos arrendados y rotables — nunca de archivos de config MCP ni del contexto del chat.
Related reading. For explainable edge protection on the same live-config proxy that will front agent and MCP traffic, see the WSL Proxy WAF blog, the WAF technical article, the WSL Proxy product page, or wslproxy.org · tour: youtu.be/r10XSonA5JE.
Digest del agente. (1) AuthN/AuthZ vía OAuth 2.1 + PKCE + enlace de audiencia. (2) Preferir Enterprise-Managed Authorization (EMA / ID-JAG) para MCP a escala org. (3) Poner MCP + Vault en VPN/enlace privado. (4) Emitir secretos dinámicos Vault con TTL; renovar/rotar; revocar al parar. (5) Separar claves del proveedor LLM de secretos de herramientas.
Ruta de referencia
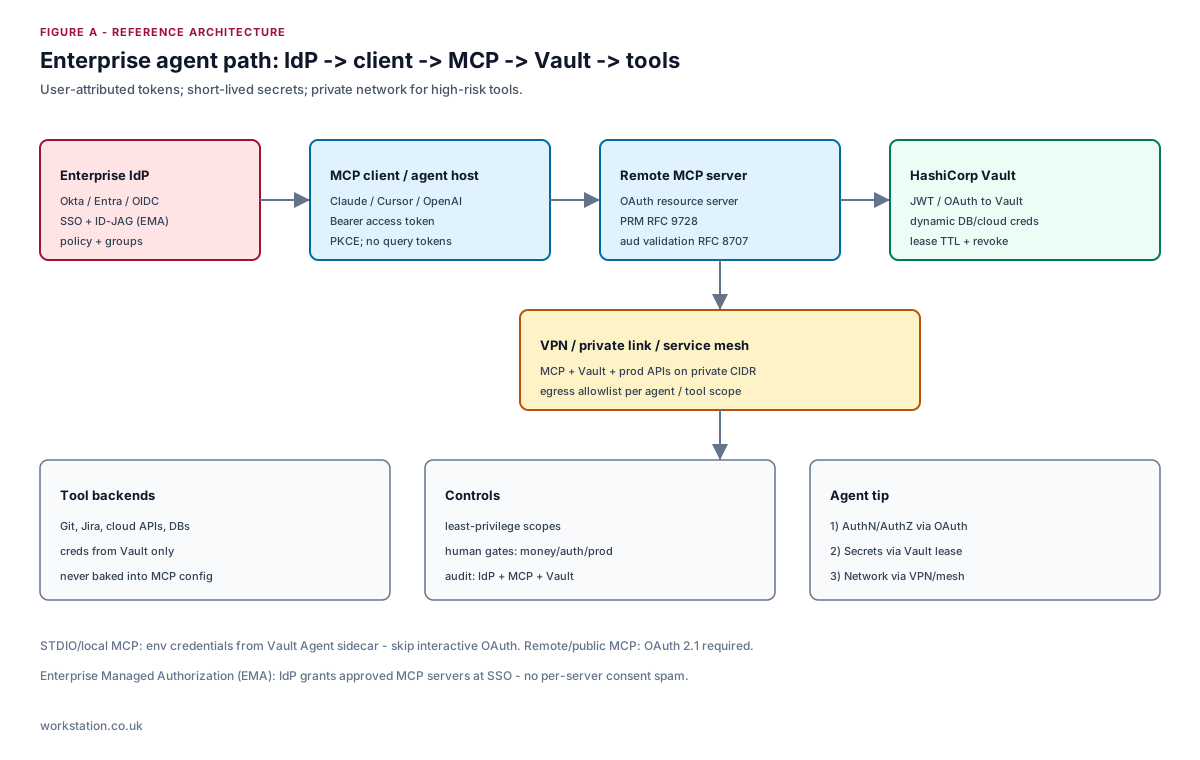
Bases de proveedores (Claude / OpenAI / Cursor)
| Producto | Configuración recomendada |
|---|---|
| Claude | MCP remoto vía OAuth; descubrimiento 401 + WWW-Authenticate; nunca tokens en la URL; Vault para secretos de herramientas |
| OpenAI | Aislar la clave API del modelo; tokens de herramientas OBO/atribuidos al usuario; agentes VPC; creds dinámicas Vault por llamada |
| Cursor | Config MCP solo por env; Vault Agent para STDIO; VPN corporativa a MCP privado; allowlist de servidores del equipo |
Leases Vault (secretos de corta duración)
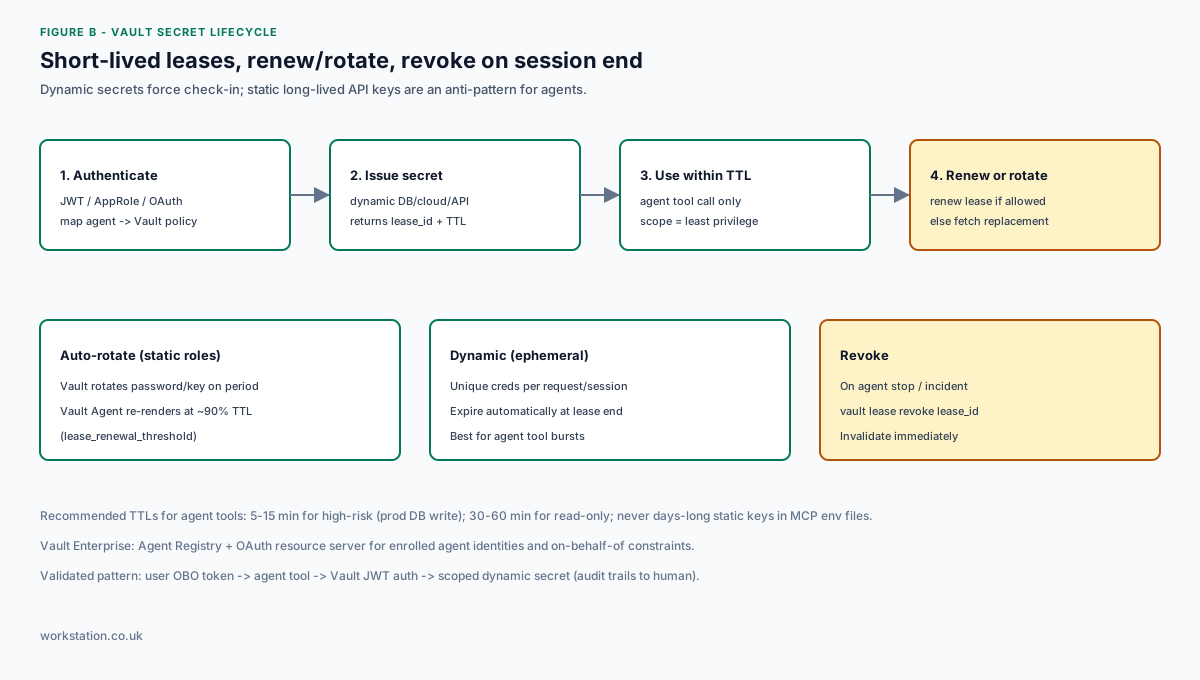
- Secretos dinámicos — creds únicas +
lease_id+ TTL; caducar o revocar al terminar la sesión del agente. - Auto-rotación — roles estáticos rotan periódicamente; Vault Agent refresca cerca del TTL (por defecto ~90 %).
- Empresa — Agent Registry + servidor de recursos OAuth para identidades de agentes inscritas (Vault Enterprise).
Recomendación Workstation
Trate MCP OAuth como la puerta frontal, VPN como la puerta de red y Vault como la puerta de secretos. Checklists, RFCs y anti-patrones: artículo largo. Publicado por Workstation.