
Loading blogs...
Posts tagged Kubernetes.

WSLVault seals secrets before they touch disk — DEK to tenant KEK to root KEK — so a stolen host still leaves attackers with ciphertext they cannot open.
 Balinder WaliaRead

Workstation WSL Proxy: compile OpenResty once into bwalia/wslproxy-openresty, warm Buildx/GHA layers, extract on bare metal, prefer DEPLOY_MODE=code — and why AI-assisted delivery made this cross-cutting work finishable.
Balinder WaliaRead 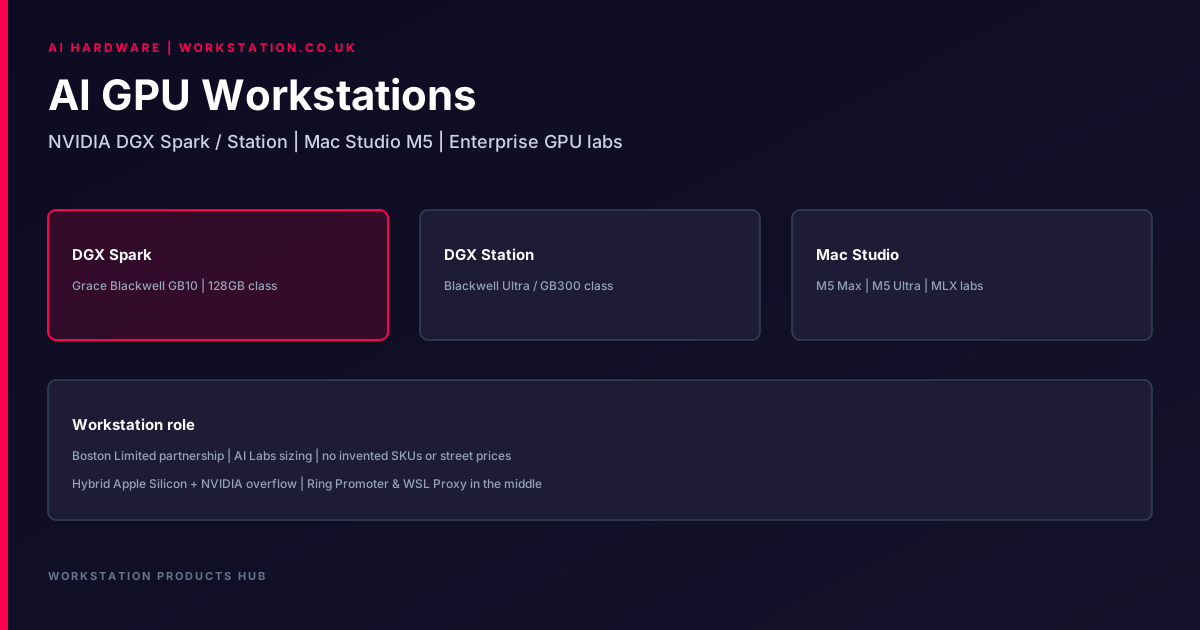
How Workstation maps NVIDIA DGX Spark, DGX Station, and Mac Studio M5 into AI Labs and SME packages — factual positioning, no invented prices.
Balinder WaliaRead 
Workstation WSL Proxy WAF Engine v2: governed stages and signatures on the OpenResty hot path — explainable enforcement with support IDs.
Balinder WaliaRead Workstation WSL Proxy WAF: governed stages and signatures on a live-config OpenResty edge — monitor or block, with explainable support IDs.
Balinder WaliaRead 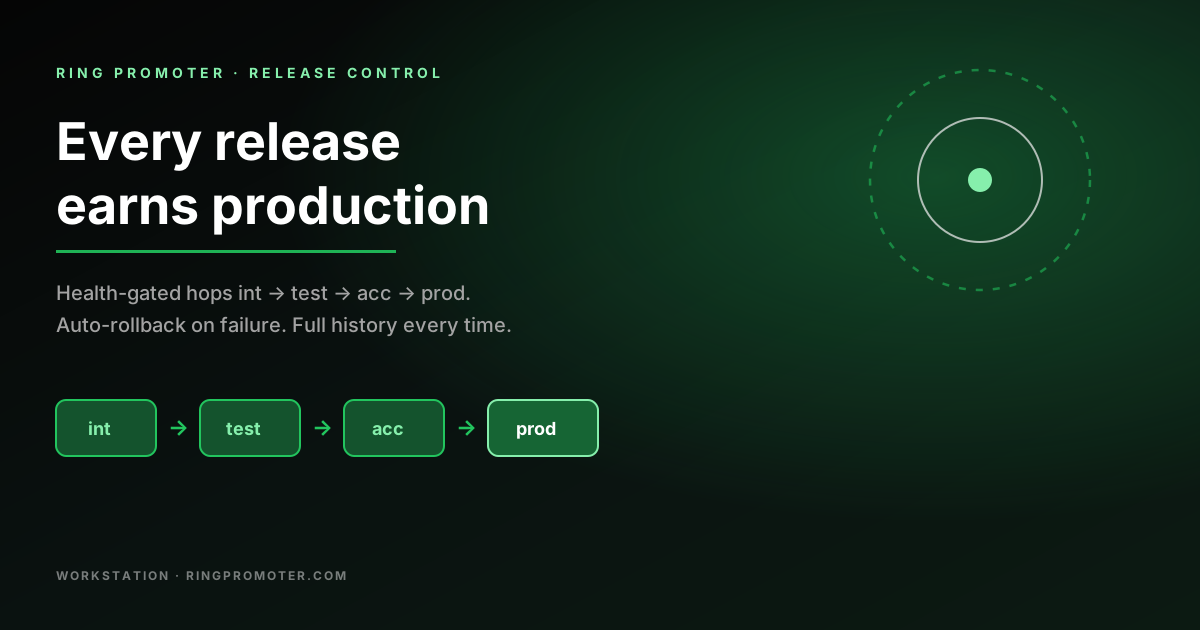
Ring Promoter makes promotion a protocol: health-gated hops through int → test → acc → prod, auto-rollback, and full history — every release earns production.
Balinder WaliaRead 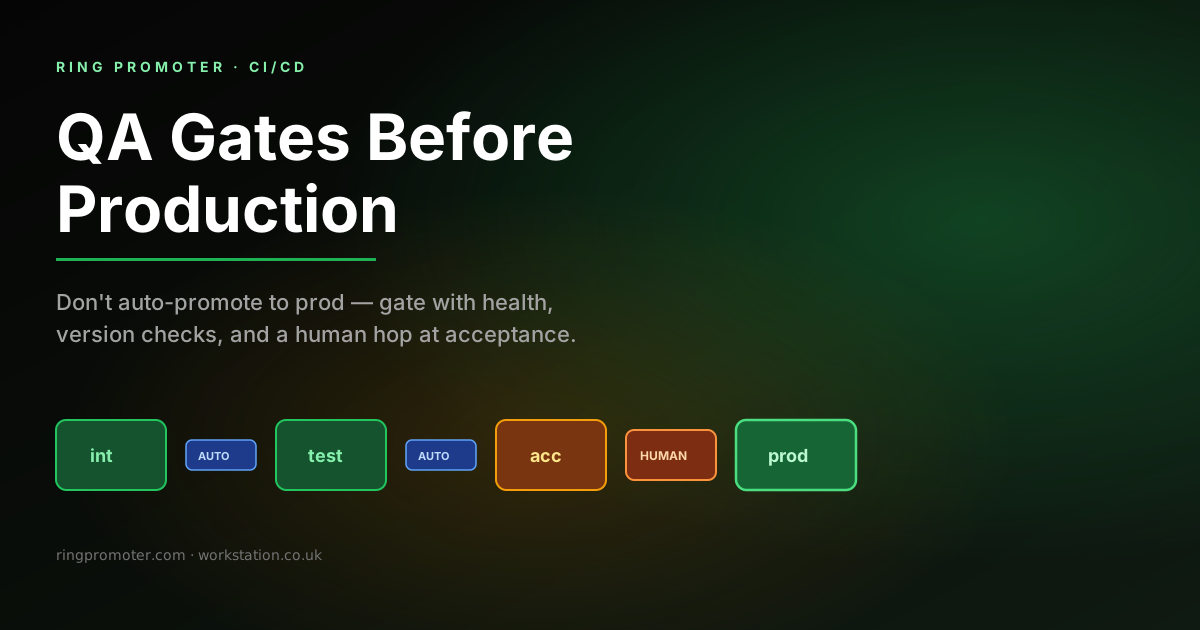
Gates de controle de qualidade Ring Promoter: promova automaticamente os primeiros toques, mantenha um gate humano antes da produção e trate as verificações de integridade e versão como gates de qualidade de primeira classe.
Balinder WaliaRead 
Workstation com turboalimentação LLMs: paginação PagedAttention para cache KV, serviço vLLM, Self-Debugging para agentes, taxas de token PowerInfer e cortes de memória EG-MLA — com compensações de produção.
Balinder WaliaRead 
Ring Promoter é o plano de controle CI/CD moderno para implantações baseadas em IA: anéis compartilhados, portas de integridade, verificação de versão, reversão automática e promoção de vários aplicativos.
Balinder WaliaRead 
O Workstation WSL Proxy (WSLProxy) é um gateway API completo e borda CDN: roteamento ao vivo, WAF, cache, multi-POP DNS, MCP — com Agents Gateway e MCP Gateway em andamento.
Balinder WaliaRead 
O KubePilot ajuda as equipes SRE, DevOps e de plataforma a passar de sinais de cluster barulhentos para uma solução segura – CoPilot, Pilot e AutoPilot. Código aberto em kubepilot.org.
Balinder WaliaRead 
Proteja agentes empresariais com MCP OAuth 2.1, ferramentas isoladas por VPN e leases do HashiCorp Vault que rotacionam e expiram — mais recomendações Claude, OpenAI e Cursor.
Balinder WaliaRead 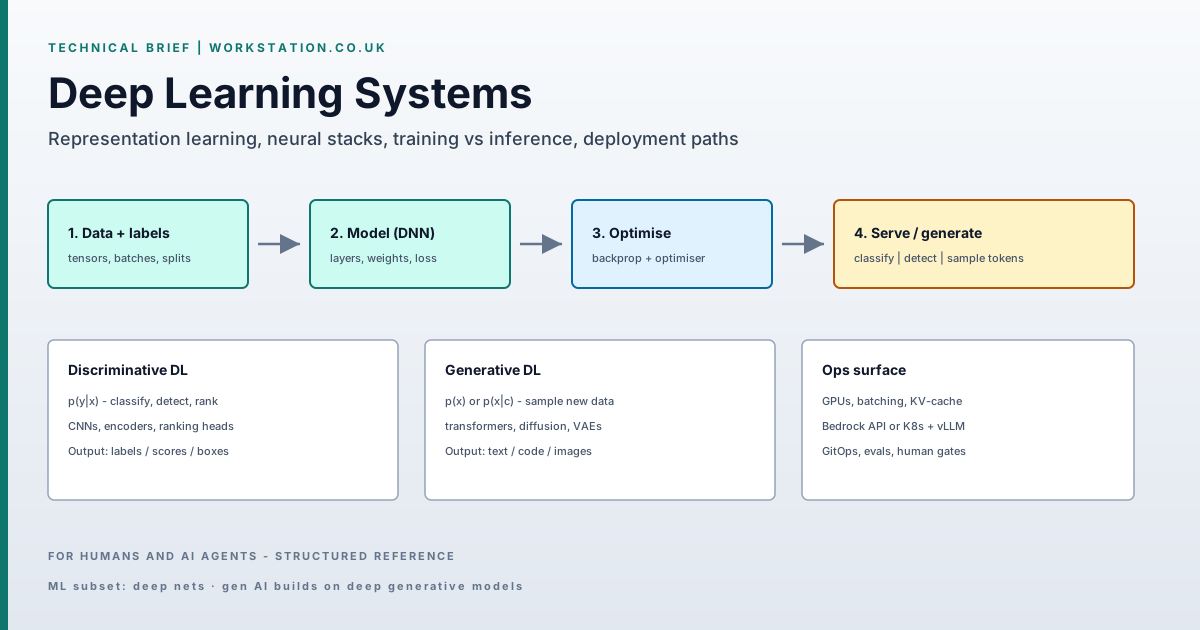
Brief técnico da Workstation sobre deep learning: redes profundas treinadas por gradiente, modelos discriminativos vs generativos, métricas de tarefa e Bedrock vs serving em Kubernetes.
Balinder WaliaRead 
Combine Kubeflow e Argo CD para MLOps em Kubernetes: treine e registe modelos no Kubeflow, promova InferenceServices com GitOps, faça rollback com git revert.
Balinder WaliaRead 
O que são modelos de grandes linguagens e como funcionam? Um explicador claro e não técnico para gerentes e engenheiros — tokens, incorporações, transformadores, treinamento e inferência — além de Kubernetes YAML de produção para implantar seu próprio LLM com Ollama e vLLM.
Balinder WaliaRead 
Uma visão geral compatível com suporte e pronta para SRE das atualizações contínuas do servidor Couchbase no Operador Autônomo Couchbase (CAO), usando spec.paused para reequilibrar a troca de um nó por vez, para que você possa estabilizar, validar a integridade e manter as opções de reversão abertas.
Balinder WaliaRead 
Tour completo dos recursos do NebulaDNS: primeiro plano de controle do API, métricas Prometheus, portas de propagação, impressão digital de pares, roteiro DNSSEC, história do operador Helm/k3s e como integrar com AWS Route 53 e CoreDNS.
Balinder WaliaRead NebulaDNS é um servidor DNS autoritativo e seguro com um primeiro plano de controle API, métricas Prometheus, portas de propagação e operações nativas Kubernetes – criado para visibilidade quando os serviços e agentes de IA dependem do DNS mais do que nunca.
Balinder WaliaRead 
Visão geral profissional do NebulaCR: registro Rust OCI com nebula-registry e nebula-auth, OIDC de confiança zero para humanos e CI, ciclo de vida SCIM, Prometheus e OpenTelemetry, replicação multirregional, cache pull-through e implantação Kubernetes Helm – sintetizado a partir dos documentos upstream/ e README.
Balinder WaliaRead 
Como o NebulaCB, o controle de missão Couchbase de código aberto da nebulacb.org, ajuda as empresas a atualizar sem medo, validar o XDCR e a integridade dos dados, executar operações nativas do Kubernetes e usar IA local (Ollama) para RCA, para que as equipes enviem alterações sem perder dados ou sono.
Balinder WaliaRead 
Guia completo para executar o servidor Couchbase em ambientes de produção de alta disponibilidade com replicação multirregional XDCR, operador autônomo Couchbase em Kubernetes, em AWS, Azure, GCP e bare metal k3s com Rancher.
Balinder WaliaRead 
Estratégias de backup de banco de dados testadas em batalha para MySQL e PostgreSQL em produção. Abrange backups físicos e lógicos, PITR, arquivamento WAL, agendamento automatizado, armazenamento em nuvem e recuperação de desastres em AWS, Azure, GCP e k3s.
Balinder WaliaRead 
Guia de produção completo para armazenamento distribuído Longhorn em clusters k3s/Rancher. Abrange expansão dinâmica do PVC, replicação multirregional, backup para S3/GCS/Azure, recuperação de desastres e ajuste de desempenho para cargas de trabalho de banco de dados.
Balinder WaliaRead 
Guia de produção completo para alta disponibilidade MongoDB usando conjuntos de réplicas, sharding, operador Kubernetes da comunidade MongoDB e operador Percona em AWS, Azure, GCP e k3s bare metal com Rancher.
Balinder WaliaRead 
Guia completo para executar o MySQL em ambientes de produção de alta disponibilidade usando InnoDB Cluster, Group Replication, MySQL Operator e Percona XtraDB Cluster em AWS, Azure, GCP e bare metal k3s com Rancher.
Balinder WaliaRead 
Guia de produção para implantar PostgreSQL altamente disponível usando Crunchy Data PGO (Postgres Operator) em AWS, Azure, GCP e k3s/Rancher bare metal com backup abrangente, monitoramento e estratégias multirregionais.
Balinder WaliaRead