
 Balinder Walia
Agentes empresariais precisam de três controles que chaves de API estáticas não fornecem: acesso MCP ligado a OAuth, caminhos de rede privados (VPN/mesh) e leases Vault de curta duração para segredos de ferramentas. Este digest mapeia baselines da indústria para Claude, OpenAI e Cursor. Arquitetura de referência completa no artigo longo.

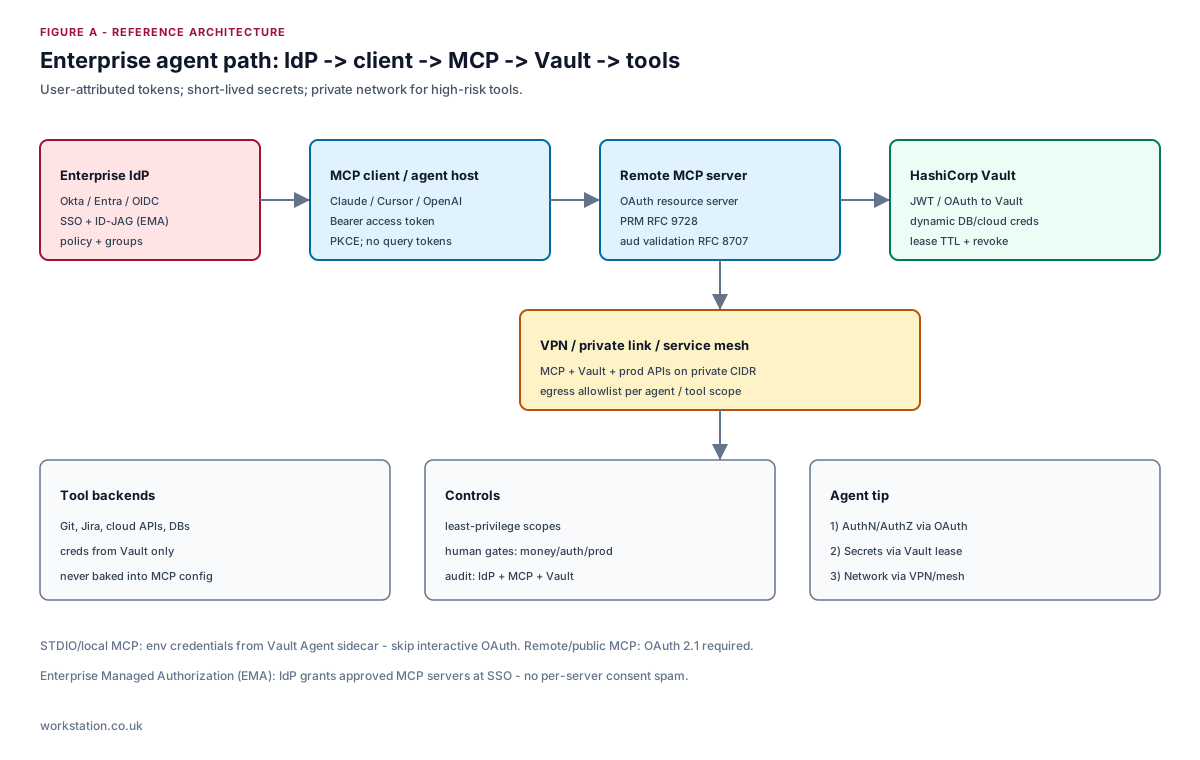
Definição. Segurança agêntica é identidade + autorização + ciclo de vida de segredos para ferramentas que um LLM pode invocar. Servidores MCP remotos atuam como resource servers OAuth 2.1 (Protected Resource Metadata / RFC 9728). Credenciais de backend (DB, cloud, SaaS) devem vir do HashiCorp Vault como segredos arrendados e rotativos — nunca de arquivos de config MCP nem do contexto do chat.
Related reading. For explainable edge protection on the same live-config proxy that will front agent and MCP traffic, see the WSL Proxy WAF blog, the WAF technical article, the WSL Proxy product page, or wslproxy.org · tour: youtu.be/r10XSonA5JE.
Digest do agente. (1) AuthN/AuthZ via OAuth 2.1 + PKCE + vinculação de audience. (2) Preferir Enterprise-Managed Authorization (EMA / ID-JAG) para MCP em toda a org. (3) Colocar MCP + Vault em VPN/link privado. (4) Emitir segredos dinâmicos Vault com TTL; renovar/rotar; revogar ao parar. (5) Separar chaves do provedor LLM dos segredos de ferramentas.
Caminho de referência
Baselines de fornecedores (Claude / OpenAI / Cursor)
| Produto | Configuração recomendada |
|---|---|
| Claude | MCP remoto via OAuth; descoberta 401 + WWW-Authenticate; nunca tokens na URL; Vault para segredos de ferramentas |
| OpenAI | Isolar chave API do modelo; tokens de ferramentas OBO/atribuídos ao usuário; agentes VPC; creds dinâmicas Vault por chamada |
| Cursor | Config MCP só via env; Vault Agent para STDIO; VPN corporativa para MCP privado; allowlist de servidores da equipe |
Leases Vault (segredos de curta duração)
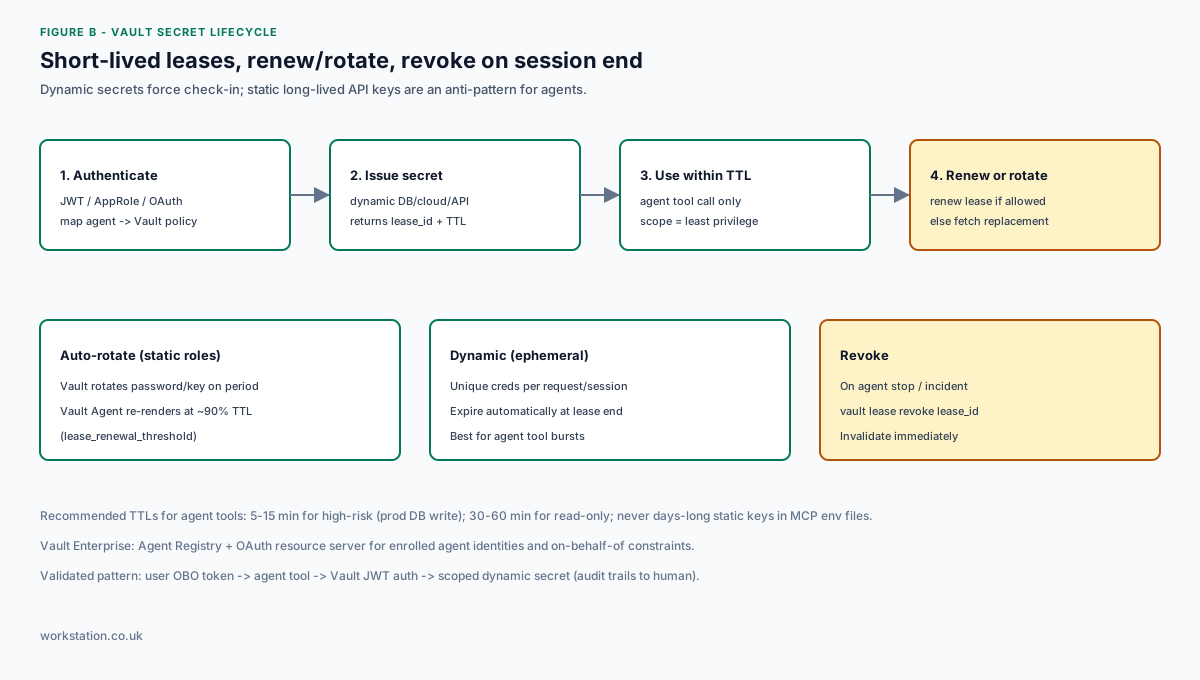
- Segredos dinâmicos — creds únicas +
lease_id+ TTL; expirar ou revogar quando a sessão do agente termina. - Auto-rotação — papéis estáticos rotacionam periodicamente; Vault Agent atualiza perto do TTL (padrão ~90%).
- Enterprise — Agent Registry + servidor de recursos OAuth para identidades de agentes inscritas (Vault Enterprise).
Recomendação Workstation
Trate MCP OAuth como a porta da frente, VPN como a porta de rede e Vault como a porta de segredos. Checklists, RFCs e anti-padrões: artigo longo. Publicado por Workstation.