ਇਹ Workstation ਤਕਨੀਕੀ ਬ੍ਰੀਫ਼ ਏਜੈਂਟਿਕ AI ਸੁਰੱਖਿਆ ਅਤੇ ਪ੍ਰਮਾਣੀਕਰਨ ਨੂੰ ਕਵਰ ਕਰਦਾ ਹੈ: MCP (Model Context Protocol) ਰਾਹੀਂ ਟੂਲ ਕਾਲ ਕਰਨ ਵਾਲੇ ਐਂਟਰਪ੍ਰਾਈਜ਼ ਏਜੰਟਾਂ ਨੂੰ OAuth 2.1 ਨਾਲ ਸੁਰੱਖਿਅਤ ਕਰਨਾ, ਉੱਚ-ਖਤਰੇ ਵਾਲੇ MCP ਐਂਡਪੌਇੰਟਾਂ ਨੂੰ VPN / ਪ੍ਰਾਈਵੇਟ ਨੈੱਟਵਰਕਿੰਗ ਪਿੱਛੇ ਰੱਖਣਾ, ਅਤੇ HashiCorp Vault ਨਾਲ ਟੂਲ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਪ੍ਰਬੰਧਿਤ ਕਰਨਾ — ਡਾਇਨਾਮਿਕ ਸੀਕ੍ਰੇਟਸ, ਲੀਜ਼, ਆਟੋ-ਰੋਟੇਸ਼ਨ ਅਤੇ ਤੁਰੰਤ ਰਿਵੋਕ। ਇਹ Claude, OpenAI ਅਤੇ Cursor ਲਈ ਉਦਯੋਗ-ਸੰਗਤ ਸੈਟਅੱਪਾਂ ਦੀ ਸਿਫ਼ਾਰਸ਼ ਕਰਦਾ ਹੈ।
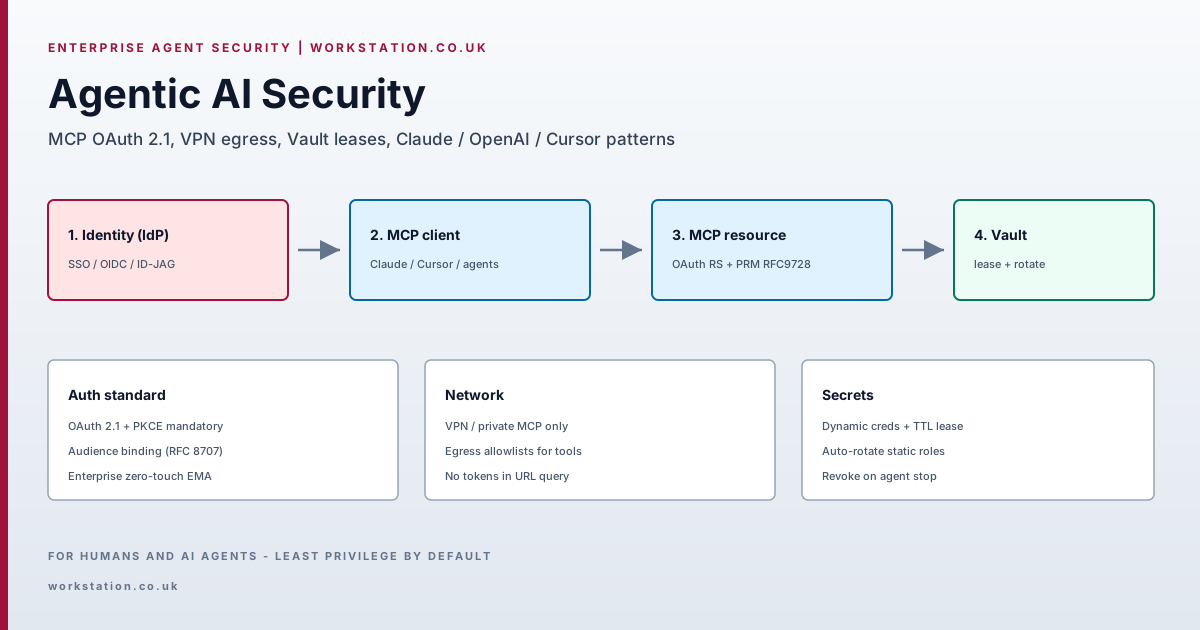
- ਸਮੱਸਿਆ: ਸਥਿਰ ਲੰਬੇ-ਸਮੇਂ ਵਾਲੀਆਂ ਟੂਲ ਕੁੰਜੀਆਂ + ਜਨਤਕ MCP = ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਸਪ੍ਰਾਲ ਅਤੇ ਲੈਟਰਲ ਮੂਵਮੈਂਟ।
- ਪ੍ਰਮਾਣੀਕਰਨ: ਰਿਮੋਟ MCP = OAuth 2.1 ਰਿਸੋਰਸ ਸਰਵਰ + RFC 9728 PRM + RFC 8707 ਆਡੀਅੰਸ; PKCE ਲਾਜ਼ਮੀ।
- ਐਂਟਰਪ੍ਰਾਈਜ਼: ਕਾਰਪੋਰੇਟ IdP ਰਾਹੀਂ MCP Enterprise-Managed Authorization (EMA / ID-JAG) ਨੂੰ ਤਰਜੀਹ ਦਿਓ।
- ਨੈੱਟਵਰਕ: ਅੰਦਰੂਨੀ MCP ਅਤੇ Vault VPN/ਪ੍ਰਾਈਵੇਟ ਲਿੰਕ ਉੱਤੇ; ਪ੍ਰਤੀ ਟੂਲ ਐਗ੍ਰੈਸ ਅਲਾਉਲਿਸਟ।
- ਸੀਕ੍ਰੇਟਸ: Vault ਡਾਇਨਾਮਿਕ ਸੀਕ੍ਰੇਟਸ + ਲੀਜ਼ TTL; ਸਥਿਰ ਰੋਲਾਂ ਦਾ ਆਟੋ-ਰੋਟੇਟ; ਸੈਸ਼ਨ ਖਤਮ ਉੱਤੇ ਰਿਵੋਕ।
- ਵਿਭਾਜਨ: LLM ਪ੍ਰਦਾਤਾ API ਕੁੰਜੀਆਂ != MCP ਐਕਸੈਸ ਟੋਕਨ != ਬੈਕਐਂਡ ਟੂਲ ਸੀਕ੍ਰੇਟਸ।
ਸਰੋਤ: MCP Authorization, Vault ਲੀਜ਼, Vault AI ਏਜੰਟ ਵੈਲੀਡੇਟਿਡ ਪੈਟਰਨ, Claude ਕਨੈਕਟਰ ਪ੍ਰਮਾਣੀਕਰਨ। ਪ੍ਰੋਡਕਸ਼ਨ ਰੋਲਆਉਟ ਤੋਂ ਪਹਿਲਾਂ ਮੌਜੂਦਾ ਵੈਂਡਰ ਦਸਤਾਵੇਜ਼ ਪੁਸ਼ਟੀ ਕਰੋ।
1. ਐਂਟਰਪ੍ਰਾਈਜ਼ ਏਜੰਟਾਂ ਲਈ ਥ੍ਰੈਟ ਮਾਡਲ
ਇੱਕ ਏਜੰਟ ਇੱਕ ਵਿਸ਼ੇਸ਼-ਅਧਿਕਾਰ ਵਾਲਾ ਆਟੋਮੇਸ਼ਨ ਪ੍ਰਿੰਸੀਪਲ ਹੈ। ਆਮ ਅਸਫਲਤਾ ਮੋਡ:
- ਸੀਕ੍ਰੇਟ ਸਪ੍ਰਾਲ — MCP JSON ਵਿੱਚ API ਕੁੰਜੀਆਂ, git ਵਿੱਚ ਕਮਿਟ ਕੀਤਾ
.env, ਜਾਂ ਪ੍ਰੌਂਪਟ ਵਿੱਚ ਪੇਸਟ। - ਟੋਕਨ ਬਦਲੀ — ਸਰਵਰ A ਲਈ ਜਾਰੀ ਐਕਸੈਸ ਟੋਕਨ ਸਰਵਰ B ਵੱਲੋਂ ਸਵੀਕਾਰ (ਆਡੀਅੰਸ ਬਾਈਂਡਿੰਗ ਗੈਰਹਾਜ਼ਰ)।
- ਵੱਧ-ਸਕੋਪ ਵਾਲੇ ਟੂਲ — ਇੱਕ MCP ਉਸੇ ਸੈਸ਼ਨ ਨਾਲ ਪ੍ਰੋਡ DB ਲਿਖ ਸਕਦਾ ਹੈ ਅਤੇ ਫਾਇਰਵਾਲ ਖੋਲ੍ਹ ਸਕਦਾ ਹੈ।
- ਅਣ-ਆਡਿਟ OBO — ਏਜੰਟ ਮਨੁੱਖੀ ਪਛਾਣ ਨਾਲ ਕਾਰਵਾਈਆਂ ਜੋੜੇ ਬਿਨਾਂ ਕੰਮ ਕਰਦਾ ਹੈ।
- ਜਨਤਕ MCP — ਅੰਦਰੂਨੀ ਟੂਲ VPN ਜਾਂ ਪ੍ਰਾਈਵੇਟ ਲਿੰਕ ਤੋਂ ਬਿਨਾਂ ਇੰਟਰਨੈੱਟ ਤੋਂ ਪਹੁੰਚਯੋਗ।
ਕੰਟਰੋਲਾਂ ਨੂੰ ਪਛਾਣ (ਕੌਣ), ਅਧਿਕਾਰ (ਕਿਹੜੇ ਟੂਲ), ਸੀਕ੍ਰੇਟਸ (ਕਿਹੜੇ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਨਾਲ), ਅਤੇ ਨੈੱਟਵਰਕ (ਕਿੱਥੋਂ) ਕਵਰ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ।
2. MCP ਪ੍ਰਮਾਣੀਕਰਨ: ਉਦਯੋਗ ਮਿਆਰ
HTTP-ਆਧਾਰਿਤ ਰਿਮੋਟ MCP ਲਈ, ਵਿਸ਼ੇਸ਼ਤਾ OAuth 2.1 ਨਾਲ ਇਕਸਾਰ ਹੈ:
- MCP ਸਰਵਰ = OAuth ਰਿਸੋਰਸ ਸਰਵਰ; ਕਲਾਇੰਟ
Authorization: Bearerਭੇਜਦੇ ਹਨ। - PKCE ਲਾਜ਼ਮੀ ਹੈ; implicit grant ਮਨਾਹੀ ਹੈ।
- ਸਰਵਰਾਂ ਨੂੰ MUST Protected Resource Metadata (RFC 9728) ਪ੍ਰਕਾਸ਼ਿਤ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ ਤਾਂ ਜੋ ਕਲਾਇੰਟ ਅਥਾਰਾਈਜ਼ੇਸ਼ਨ ਸਰਵਰ ਲੱਭ ਸਕਣ।
- Resource Indicators (RFC 8707) ਵਰਤੋ ਤਾਂ ਜੋ ਟੋਕਨ ਉਸ MCP ਸਰਵਰ ਨਾਲ ਆਡੀਅੰਸ-ਬਾਊਂਡ ਹੋਣ।
- AS ਸਮਰੱਥਾਵਾਂ ਲਈ Authorization Server Metadata (RFC 8414) ਅਤੇ/ਜਾਂ OIDC ਖੋਜ।
- Dynamic Client Registration (RFC 7591) ਸਿਫ਼ਾਰਸ਼ੀ ਹੈ ਜਿੱਥੇ ਕਲਾਇੰਟਾਂ ਨੂੰ ਮੈਨੂਅਲ ਕਲਾਇੰਟ IDs ਤੋਂ ਬਿਨਾਂ ਆਨਬੋਰਡ ਕਰਨਾ ਹੋਵੇ।
# Protected Resource Metadata (conceptual)
{
  "resource": "https://mcp.internal.example/mcp",
  "authorization_servers": ["https://auth.example.com"],
  "scopes_supported": ["mcp:tools", "mcp:resources"]
}
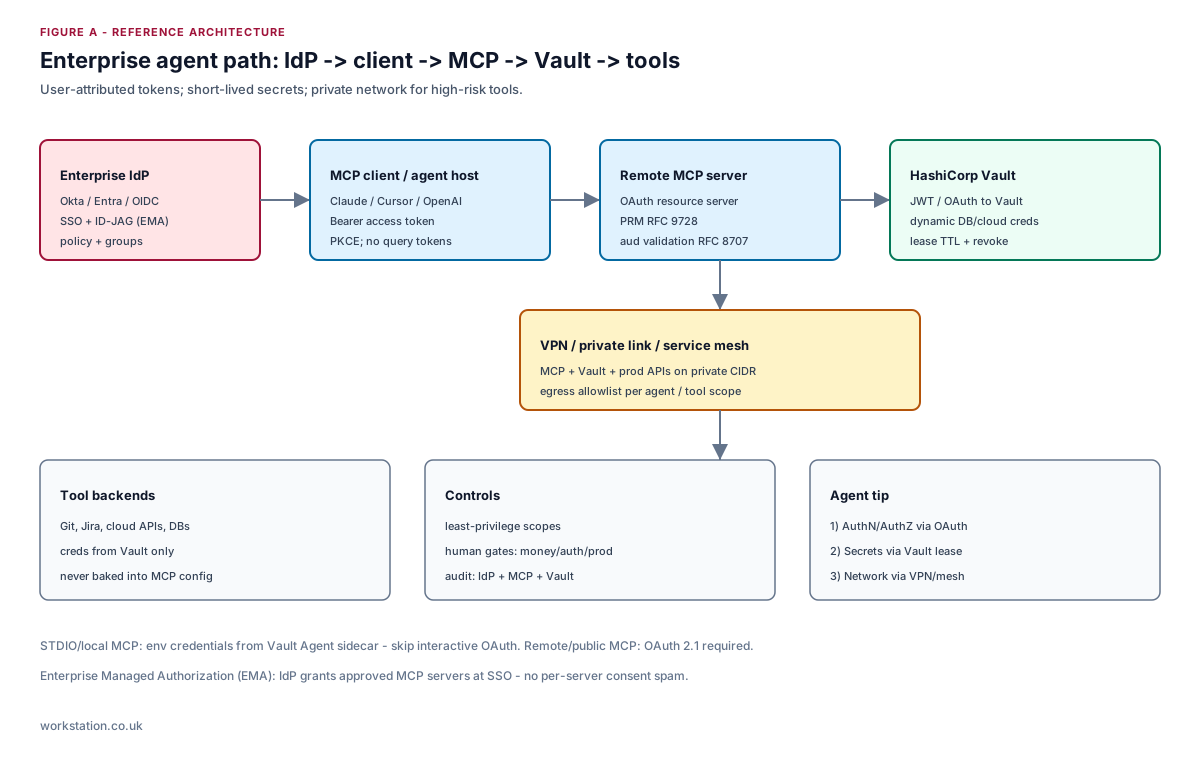
STDIO / ਲੋਕਲ MCP ਵੱਖਰਾ ਹੈ: Vault Agent ਵੱਲੋਂ ਇੰਜੈਕਟ ਕੀਤੇ ਐਨਵਾਇਰਨਮੈਂਟ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਤਰਜੀਹ ਦਿਓ — ਹਰ ਡੈਸਕਟਾਪ ਟੂਲ ਉੱਤੇ ਬ੍ਰਾਊਜ਼ਰ OAuth ਨਾ ਥੋਪੋ। ਰਿਮੋਟ/ਜਨਤਕ MCP ਨੂੰ OAuth 2.1 ਲਾਗੂ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ।
2.1 Enterprise-Managed Authorization (ਜ਼ੀਰੋ-ਟੱਚ)
MCP Enterprise-Managed Authorization ਐਕਸਟੈਂਸ਼ਨ ਕਾਰਪੋਰੇਟ IdP (Okta, Entra ID ਆਦਿ) ਨੂੰ SSO ਉੱਤੇ ਮਨਜ਼ੂਰਸ਼ੁਦਾ MCP ਸਰਵਰਾਂ ਤੱਕ ਪਹੁੰਚ ਦੇਣ ਦਿੰਦਾ ਹੈ, ID-JAG (Identity Assertion JWT Authorization Grant) ਵਰਤ ਕੇ, ਪ੍ਰਤੀ-ਸਰਵਰ ਸਹਿਮਤੀ ਥਕਾਵਟ ਤੋਂ ਬਚਾਉਂਦਾ ਹੈ। ਸੰਗਠਨ-ਵਿਆਪੀ Claude / IDE / ਏਜੰਟ ਫ਼ਲੀਟਾਂ ਲਈ EMA ਅਪਣਾਓ।
3. VPN ਅਤੇ ਪ੍ਰਾਈਵੇਟ MCP ਏਕੀਕਰਨ
OAuth ਕਲਾਇੰਟ ਨੂੰ ਪ੍ਰਮਾਣਿਤ ਕਰਦਾ ਹੈ; ਇਹ ਨੈੱਟਵਰਕ ਅਲੱਗਾਵ ਵਿੱਚ ਬਦਲ ਨਹੀਂ ਹੈ।
- ਅੰਦਰੂਨੀ MCP ਸਰਵਰਾਂ ਅਤੇ Vault ਨੂੰ ਪ੍ਰਾਈਵੇਟ CIDR ਉੱਤੇ ਹੋਸਟ ਕਰੋ (VPN, PrivateLink, Tailscale/WireGuard ਮੈਸ਼, ਜਾਂ ਸਰਵਿਸ ਮੈਸ਼ mTLS)।
- MCP ਲਿਸਨਰਾਂ ਨੂੰ ਪ੍ਰਾਈਵੇਟ ਇੰਟਰਫੇਸ ਨਾਲ ਬੰਨ੍ਹੋ; ਜਨਤਕ 443 ਬਲਾਕ ਕਰੋ ਜਦੋਂ ਤੱਕ ਉਤਪਾਦ ਜਾਣਬੁੱਝ ਕੇ ਇੰਟਰਨੈੱਟ-ਫੇਸਿੰਗ ਨਾ ਹੋਵੇ।
- ਏਜੰਟ ਰਨਟਾਈਮ ਤੋਂ ਐਗ੍ਰੈਸ ਅਲਾਉਲਿਸਟ ਲਾਗੂ ਕਰੋ: ਸਿਰਫ਼ ਮਨਜ਼ੂਰਸ਼ੁਦਾ APIs/MCP ਹੋਸਟ।
- ਪਲੇਨ ਵੰਡੋ: Cursor ਲਈ ਕਾਰਪ VPN ਉੱਤੇ ਡਿਵੈਲਪਰ ਲੈਪਟਾਪ; VPC ਵਿੱਚ ਸਰਵਰ-ਸਾਈਡ ਏਜੰਟ, ਮਨਜ਼ੂਰਸ਼ੁਦਾ SaaS ਤੋਂ ਬਿਨਾਂ ਇੰਟਰਨੈੱਟ MCP ਨਹੀਂ।
ਪੈਟਰਨ: ਪਹੁੰਚ ਲਈ VPN + ਅਧਿਕਾਰ ਲਈ OAuth + ਸੀਕ੍ਰੇਟਸ ਲਈ Vault।
4. ਏਜੰਟ ਸੀਕ੍ਰੇਟਸ ਲਈ HashiCorp Vault
ਸਥਿਰ ਲੰਬੇ-ਸਮੇਂ ਵਾਲੀਆਂ ਟੂਲ ਕੁੰਜੀਆਂ ਏਜੰਟ ਬਲਾਸਟ ਰੇਡੀਅਸ ਨਾਲ ਅਸੰਗਤ ਹਨ। Vault ਪ੍ਰਦਾਨ ਕਰਦਾ ਹੈ:
4.1 ਡਾਇਨਾਮਿਕ ਸੀਕ੍ਰੇਟਸ + ਲੀਜ਼
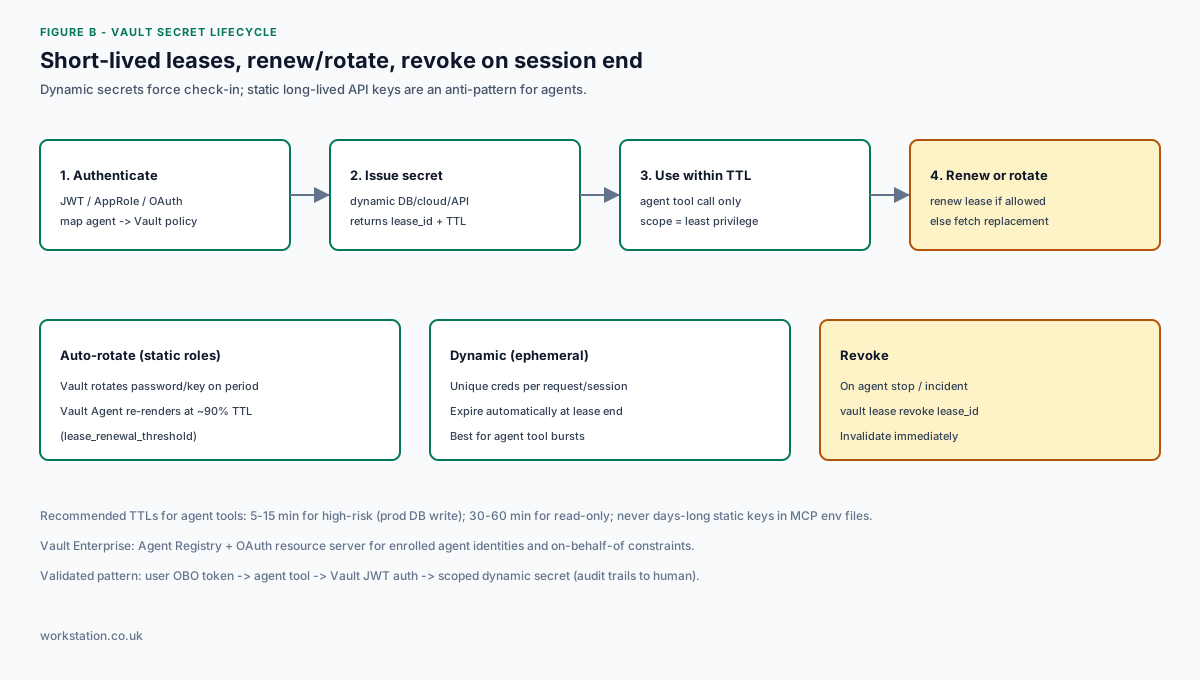
ਹਰ ਡਾਇਨਾਮਿਕ ਸੀਕ੍ਰੇਟ ਇੱਕ lease_id ਅਤੇ TTL ਵਾਪਸ ਕਰਦਾ ਹੈ। ਉਪਭੋਗਤਾ ਨੂੰ ਨਵੀਨੀਕਰਨ ਕਰਨਾ ਚਾਹੀਦਾ ਹੈ (ਜੇ ਇਜਾਜ਼ਤ ਹੋਵੇ) ਜਾਂ ਮਿਆਦ ਖਤਮ ਤੋਂ ਪਹਿਲਾਂ ਬਦਲੀ ਮੰਗਣੀ ਚਾਹੀਦੀ ਹੈ। ਜਦੋਂ ਲੀਜ਼ ਖਤਮ ਹੁੰਦੀ ਹੈ, Vault ਪ੍ਰਦਾਤਾ ਉੱਤੇ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਰਿਵੋਕ ਕਰ ਸਕਦਾ ਹੈ। ਇਹ ਚੈੱਕ-ਇਨ ਲਾਜ਼ਮੀ ਬਣਾਉਂਦਾ ਹੈ, ਆਡਿਟ ਲਾਗ ਸੁਧਾਰਦਾ ਹੈ, ਅਤੇ ਐਕਸਪੋਜ਼ਰ ਵਿੰਡੋਜ਼ ਘਟਾਉਂਦਾ ਹੈ।
4.2 ਆਟੋ-ਰੋਟੇਸ਼ਨ
ਸਥਿਰ ਰੋਲਾਂ ਲਈ (ਜਿਵੇਂ rotation_period ਵਾਲਾ ਡਾਟਾਬੇਸ ਪਾਸਵਰਡ), Vault ਸਮਾਂ-ਸਾਰਣੀ ਉੱਤੇ ਰੋਟੇਟ ਕਰਦਾ ਹੈ। Vault Agent ਟੈਂਪਲੇਟ ਜੀਵਨ ਦੇ ਅੰਤ ਨੇੜੇ ਮੁੜ ਫੈਚ ਕਰਦੇ ਹਨ (ਡਿਫਾਲਟ lease_renewal_threshold ~TTL ਦਾ 0.9) ਅਤੇ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਬਦਲਣ ਉੱਤੇ ਚਾਈਲਡ ਪ੍ਰੋਸੈਸ ਰੀਸਟਾਰਟ ਕਰ ਸਕਦੇ ਹਨ।
4.3 ਏਜੰਟਾਂ ਲਈ ਸਿਫ਼ਾਰਸ਼ੀ TTLs
| ਖਤਰਾ ਵਰਗ | ਉਦਾਹਰਨ | TTL ਮਾਰਗਦਰਸ਼ਨ |
|---|---|---|
| ਨਾਜ਼ੁਕ ਲਿਖਤ | ਪ੍ਰੋਡ DB ਮਿਊਟੇਟ, IAM ਐਡਮਿਨ | 5-15 ਮਿੰਟ; ਟੂਲ ਖਤਮ ਉੱਤੇ ਰਿਵੋਕ |
| ਰੀਡ / ਸਟੇਜਿੰਗ | ਰੀਡ ਰੈਪਲਿਕਾ, ਟਿਕਟ APIs | 30-60 ਮਿੰਟ |
| LLM ਪ੍ਰਦਾਤਾ ਕੁੰਜੀ | OpenAI / Anthropic ਆਰਗ ਕੁੰਜੀ | Vault-ਪ੍ਰਬੰਧਿਤ; ਸਮਾਂ-ਸਾਰਣੀ ਉੱਤੇ ਰੋਟੇਟ; ਕਦੇ MCP JSON ਵਿੱਚ ਨਹੀਂ |
4.4 Vault + ਉਪਭੋਗਤਾ ਐਟ੍ਰਿਬਿਊਸ਼ਨ (ਵੈਲੀਡੇਟਿਡ ਪੈਟਰਨ)
HashiCorp ਦਾ ਵੈਲੀਡੇਟਿਡ ਪੈਟਰਨ: ਉਪਭੋਗਤਾ ਪ੍ਰਮਾਣਿਤ ਹੁੰਦਾ ਹੈ; ਏਜੰਟ ਨੂੰ ਆਨ-ਬਿਹਾਫ਼-ਆਫ਼ (OBO) ਟੋਕਨ ਮਿਲਦਾ ਹੈ; ਟੂਲ JWT ਨਾਲ Vault ਨਾਲ ਪ੍ਰਮਾਣਿਤ ਹੁੰਦੇ ਹਨ; Vault ਕਲੇਮਾਂ ਨੂੰ ਨੀਤੀਆਂ ਨਾਲ ਮੈਪ ਕਰਦਾ ਹੈ ਅਤੇ ਸਕੋਪਡ ਡਾਇਨਾਮਿਕ ਸੀਕ੍ਰੇਟਸ ਜਾਰੀ ਕਰਦਾ ਹੈ। ਆਡਿਟ ਟ੍ਰੇਲ ਸੀਕ੍ਰੇਟ ਜਾਰੀਕਰਨ ਨੂੰ ਸਾਂਝੇ ਰੋਬੋਟ ਖਾਤੇ ਨਾਲ ਨਹੀਂ, ਮਨੁੱਖ ਨਾਲ ਜੋੜਦੇ ਹਨ।
Vault Enterprise Agent Registry ਅਤੇ OAuth ਰਿਸੋਰਸ ਸਰਵਰ ਪ੍ਰੋਫ਼ਾਈਲ ਜੋੜਦਾ ਹੈ ਤਾਂ ਜੋ ਨਾਮਜ਼ਦ ਏਜੰਟ ਅਲੱਗ Vault ਲਾਗਇਨ ਕਦਮ ਤੋਂ ਬਿਨਾਂ OAuth JWTs ਪੇਸ਼ ਕਰਨ — ਡੈਲੀਗੇਸ਼ਨ / OBO ਲਈ ਏਜੰਟ-ਵਿਸ਼ੇਸ਼ ਪਾਬੰਦੀਆਂ ਨਾਲ।
# Conceptual agent tool hook (do not ship secrets to the model)
vault_token = login_jwt(obo_token)           # Vault auth
secret = vault.read("database/creds/agent-ro")
lease_id, ttl = secret["lease_id"], secret["lease_duration"]
try:
    run_tool(db_url=secret["data"])          # use within TTL
finally:
    vault.lease.revoke(lease_id)             # or let TTL expire
5. ਵੈਂਡਰ ਅਨੁਸਾਰ ਸਿਫ਼ਾਰਸ਼ੀ ਸੈਟਅੱਪ
5.1 Claude (Anthropic)
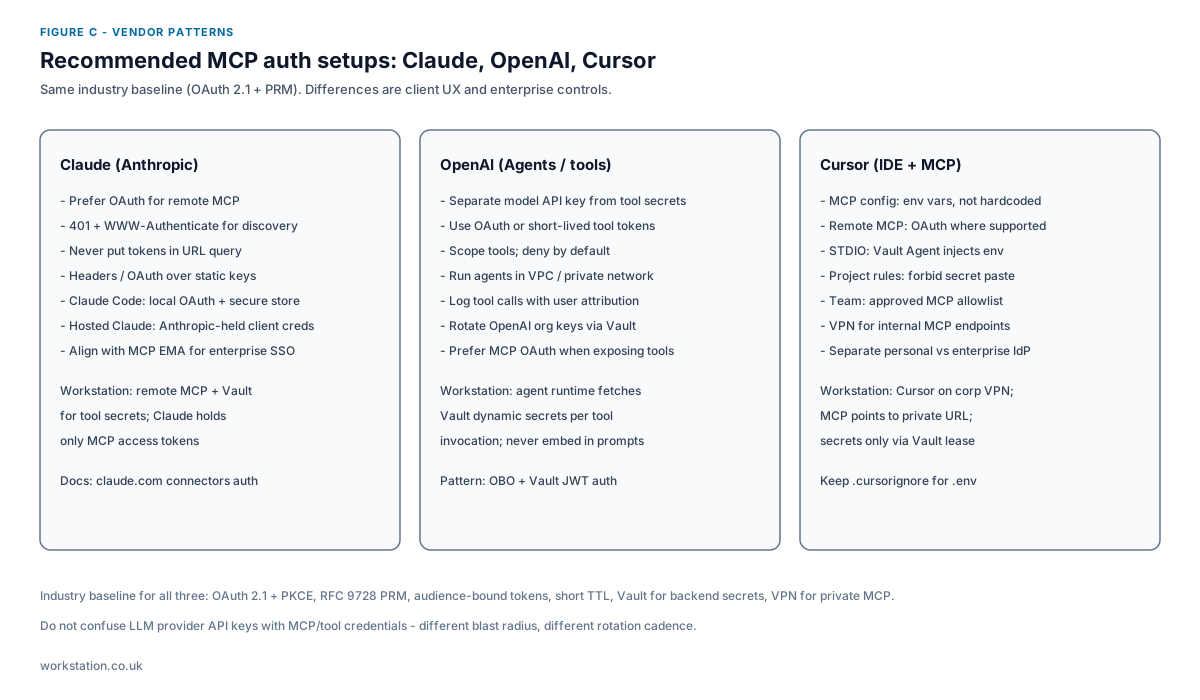
- ਰਿਮੋਟ MCP ਕਨੈਕਟਰਾਂ ਲਈ OAuth ਤਰਜੀਹ ਦਿਓ; PRM ਵੱਲ ਇਸ਼ਾਰਾ ਕਰਦੇ
WWW-Authenticateਨਾਲ 401 ਵਾਪਸ ਕਰੋ ਤਾਂ ਜੋ ਕਲਾਇੰਟ ਆਥ ਲੱਭ ਸਕਣ। - ਕਨੈਕਟਰ URL ਕਵੈਰੀ ਸਟ੍ਰਿੰਗਾਂ ਵਿੱਚ ਟੋਕਨ/API ਕੁੰਜੀਆਂ ਕਦੇ ਨਾ ਰੱਖੋ (ਲਾਗ, ਕੈਸ਼; MCP ਟੋਕਨ ਨਿਯਮਾਂ ਤੋਂ ਮਨਾਹੀ)।
- Claude Code: ਸੁਰੱਖਿਅਤ ਟੋਕਨ ਸਟੋਰ ਅਤੇ ਰਿਫ੍ਰੈਸ਼ ਨਾਲ ਲੋਕਲ OAuth; ਪਲੱਗਇਨ ਟੋਕਨ ਨਹੀਂ ਪੜ੍ਹ ਸਕਦੇ।
- ਹੋਸਟਿਡ Claude: ਸਹਿਮਤ ਉਪਭੋਗਤਾਵਾਂ ਲਈ Anthropic-ਪ੍ਰਬੰਧਿਤ ਕਲਾਇੰਟ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ; ਫਿਰ ਵੀ ਟੂਲ ਸੀਕ੍ਰੇਟਸ ਆਪਣੇ MCP ਪਿੱਛੇ Vault ਵਿੱਚ ਰੱਖੋ।
- ਐਂਟਰਪ੍ਰਾਈਜ਼: ਜ਼ੀਰੋ-ਟੱਚ ਸਰਵਰ ਪਹੁੰਚ ਲਈ IdP ਨੂੰ MCP EMA ਨਾਲ ਇਕਸਾਰ ਕਰੋ।
5.2 OpenAI (ਏਜੰਟ / ਟੂਲ)
- ਮਾਡਲ API ਕੁੰਜੀਆਂ ਨੂੰ ਟੂਲ ਕ੍ਰੈਡੈਂਸ਼ੀਅਲ ਤੋਂ ਅਲੱਗ ਰੱਖੋ; ਵੱਖਰਾ ਰੋਟੇਸ਼ਨ ਅਤੇ ਬਲਾਸਟ ਰੇਡੀਅਸ।
- ਏਜੰਟ ਰਨਟਾਈਮ VPC ਵਿੱਚ ਚਲਾਓ; ਪ੍ਰਾਈਵੇਟ ਨੈੱਟਵਰਕਿੰਗ ਉੱਤੇ ਪ੍ਰਾਈਵੇਟ MCP ਕਾਲ ਕਰੋ।
- ਟੂਲਾਂ ਵਿੱਚ ਉਪਭੋਗਤਾ-ਐਟ੍ਰਿਬਿਊਟਿਡ ਟੋਕਨ ਪਾਸ ਕਰੋ; JWT ਨਾਲ Vault ਪ੍ਰਮਾਣਿਤ ਕਰੋ; ਪ੍ਰਤੀ ਇਨਵੋਕੇਸ਼ਨ ਡਾਇਨਾਮਿਕ ਸੀਕ੍ਰੇਟਸ ਮਿੰਟ ਕਰੋ।
- ਅਨੁਪਾਲਨ ਲਈ ਹਰ ਟੂਲ ਕਾਲ ਨੂੰ ਉਪਭੋਗਤਾ + ਏਜੰਟ + lease_id ਨਾਲ ਲਾਗ ਕਰੋ।
5.3 Cursor
- MCP ਸਰਵਰ ਕੌਨਫਿਗ: ਸਿਰਫ਼ ਐਨਵਾਇਰਨਮੈਂਟ ਵੈਰੀਏਬਲ ਹਵਾਲਾ ਦਿਓ —
mcp.jsonਵਿੱਚ ਸੀਕ੍ਰੇਟ ਹਾਰਡਕੋਡ ਨਾ ਕਰੋ। - STDIO ਸਰਵਰ: Vault Agent (ਟੈਂਪਲੇਟ ਜਾਂ env) ਅਧੀਨ ਚਲਾਓ ਤਾਂ ਜੋ ਡਿਵੈਲਪਰ ਪਾਸਵਰਡ ਕਾਪੀ ਕੀਤੇ ਬਿਨਾਂ ਲੀਜ਼ ਰੋਟੇਟ ਹੋਣ।
- ਰਿਮੋਟ MCP: ਜਦੋਂ ਸਰਵਰ ਸਮਰਥਨ ਕਰੇ ਤਾਂ OAuth; ਨਹੀਂ ਤਾਂ ਕਾਰਪ VPN + Vault ਤੋਂ ਛੋਟੀ-ਮਿਆਦ ਵਾਲਾ ਬੇਅਰਰ।
- ਟੀਮ ਨੀਤੀ: ਮਨਜ਼ੂਰਸ਼ੁਦਾ MCP ਸਰਵਰ ਅਲਾਉਲਿਸਟ ਕਰੋ; ਪ੍ਰੋਡ ਕੋਡਬੇਸ ਉੱਤੇ ਅਵਿਸ਼ਵਾਸਯੋਗ ਕਮਿਊਨਿਟੀ MCPs ਬਲਾਕ ਕਰੋ।
- ਇਗਨੋਰ ਨਿਯਮਾਂ ਨਾਲ
.env/ ਸੀਕ੍ਰੇਟ ਫ਼ਾਈਲਾਂ ਸੰਦਰਭ ਤੋਂ ਬਾਹਰ ਰੱਖੋ; ਪ੍ਰੋਜੈਕਟ ਨਿਯਮ: ਚੈਟ ਵਿੱਚ ਸੀਕ੍ਰੇਟ ਪੇਸਟ ਕਰਨਾ ਮਨ੍ਹਾ।
6. ਹਵਾਲਾ ਕੰਟਰੋਲ ਮੈਟ੍ਰਿਕਸ
| ਪਰਤ | ਕੰਟਰੋਲ | ਐਂਟੀ-ਪੈਟਰਨ |
|---|---|---|
| ਪਛਾਣ | SSO IdP + EMA / OAuth PKCE | ਸਾਂਝਾ ਰੋਬੋਟ ਪਾਸਵਰਡ |
| MCP | PRM + ਆਡੀਅੰਸ-ਬਾਊਂਡ ਟੋਕਨ | URL ਵਿੱਚ ਟੋਕਨ; ਬਿਨਾਂ ਮਿਆਦ |
| ਨੈੱਟਵਰਕ | VPN / PrivateLink + ਐਗ੍ਰੈਸ ACL | ਪ੍ਰੋਡ ਟੂਲਾਂ ਲਈ ਜਨਤਕ MCP |
| ਸੀਕ੍ਰੇਟਸ | Vault ਲੀਜ਼ + ਰੋਟੇਟ + ਰਿਵੋਕ | mcp.json ਵਿੱਚ ਸਾਲ-ਭਰ ਦੀਆਂ ਕੁੰਜੀਆਂ |
| ਆਪਸ | IdP+MCP+Vault ਆਡਿਟ; ਮਨੁੱਖੀ ਗੇਟ | ਬਿਨਾਂ ਗੇਟ ਪ੍ਰੋਡ ਡਿਪਲੌਇ / ਭੁਗਤਾਨ |
7. ਲਾਗੂਕਰਨ ਚੈੱਕਲਿਸਟ
- ਹਰ MCP ਸਰਵਰ ਦੀ ਇਨਵੈਂਟਰੀ ਕਰੋ ਅਤੇ ਜਨਤਕ ਬਨਾਮ ਪ੍ਰਾਈਵੇਟ ਵਰਗੀਕ੍ਰਿਤ ਕਰੋ।
- ਸਾਰੇ ਰਿਮੋਟ MCP ਉੱਤੇ OAuth 2.1 + PRM ਲਾਗੂ ਕਰੋ; ਕਾਰਪੋਰੇਟ IdP ਨਾਲ EMA ਚਾਲੂ ਕਰੋ।
- MCP + Vault ਨੂੰ VPN/ਪ੍ਰਾਈਵੇਟ ਨੈੱਟਵਰਕਿੰਗ ਪਿੱਛੇ ਲਿਜਾਓ; ਦਸਤਾਵੇਜ਼ ਕਰੋ ਕਿ Cursor/Claude ਨੈੱਟਵਰਕ ਕਿਵੇਂ ਜੁਆਇਨ ਕਰਦੇ ਹਨ।
- ਸਥਿਰ ਟੂਲ ਕੁੰਜੀਆਂ ਨੂੰ Vault ਡਾਇਨਾਮਿਕ ਸੀਕ੍ਰੇਟਸ ਨਾਲ ਬਦਲੋ; ਖਤਰਾ ਵਰਗ ਅਨੁਸਾਰ TTLs ਸੈੱਟ ਕਰੋ।
- Vault Agent (ਜਾਂ SDK ਰਿਨਿਊ/ਰਿਵੋਕ) ਨੂੰ ਏਜੰਟ ਰਨਟਾਈਮ ਨਾਲ ਜੋੜੋ; ਸੈਸ਼ਨ ਖਤਮ ਉੱਤੇ ਲੀਜ਼ ਰਿਵੋਕ ਕਰੋ।
- LLM ਪ੍ਰਦਾਤਾ ਕੁੰਜੀਆਂ ਅਲੱਗ ਰੱਖੋ; ਉਨ੍ਹਾਂ ਨੂੰ Vault ਵਿੱਚ ਸਟੋਰ ਅਤੇ ਰੋਟੇਟ ਕਰੋ — ਕਦੇ ਪ੍ਰੌਂਪਟ ਜਾਂ MCP ਕੌਨਫਿਗ ਵਿੱਚ ਨਹੀਂ।
- ਪੈਸੇ, ਪਛਾਣ ਬਦਲਾਅ ਅਤੇ ਪ੍ਰੋਡਕਸ਼ਨ ਡਿਪਲੌਇ ਲਈ ਮਨੁੱਖੀ ਮਨਜ਼ੂਰੀ ਗੇਟ ਜੋੜੋ।
- ਟੈਸਟ: ਖਤਮ ਹੋਈ ਲੀਜ਼ ਫੇਲ-ਕਲੋਜ਼ਡ; ਗਲਤ-ਆਡੀਅੰਸ ਟੋਕਨ ਅਸਵੀਕਾਰ; ਜਨਤਕ ਰਾਹ ਬਲਾਕ।
Workstation ਵੱਲੋਂ ਪ੍ਰਕਾਸ਼ਿਤ — ਐਂਟਰਪ੍ਰਾਈਜ਼ ਆਟੋਮੇਸ਼ਨ, ਮਲਟੀ-ਏਜੰਟ ਪਲੇਟਫਾਰਮ, ਅਤੇ Kubernetes ਉੱਤੇ ਸੁਰੱਖਿਅਤ ਡਿਲੀਵਰੀ।


