
Loading blogs...
Posts tagged Kubernetes.

WSLVault seals secrets before they touch disk — DEK to tenant KEK to root KEK — so a stolen host still leaves attackers with ciphertext they cannot open.
 Balinder WaliaRead

Workstation WSL Proxy: compile OpenResty once into bwalia/wslproxy-openresty, warm Buildx/GHA layers, extract on bare metal, prefer DEPLOY_MODE=code — and why AI-assisted delivery made this cross-cutting work finishable.
Balinder WaliaRead 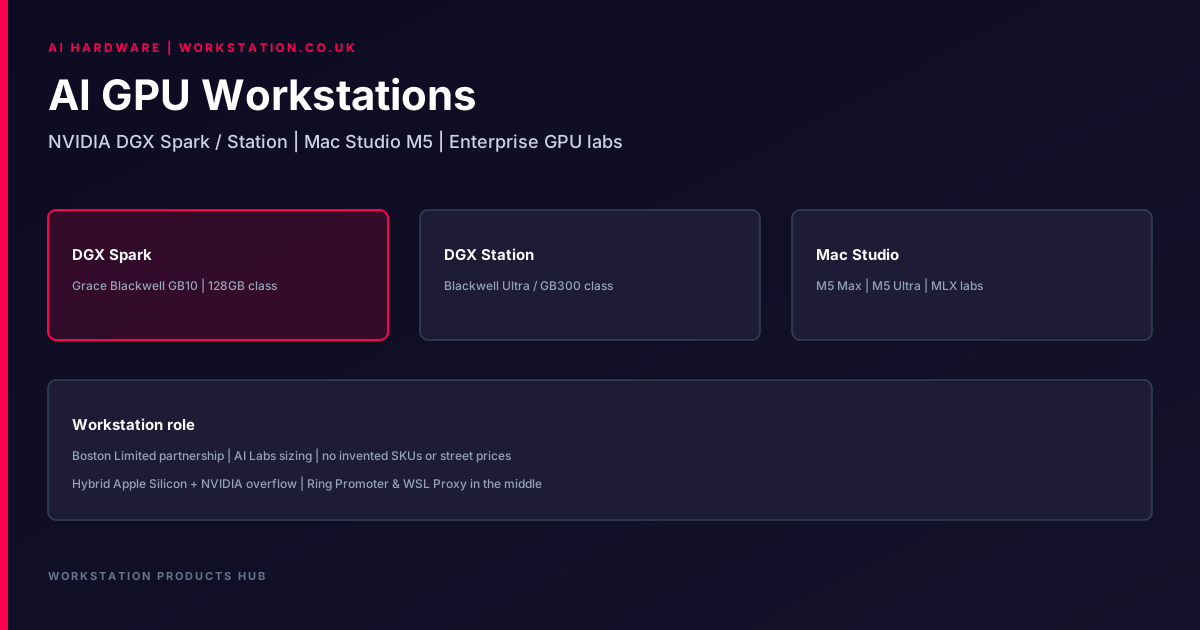
How Workstation maps NVIDIA DGX Spark, DGX Station, and Mac Studio M5 into AI Labs and SME packages — factual positioning, no invented prices.
Balinder WaliaRead 
Workstation WSL Proxy WAF Engine v2: governed stages and signatures on the OpenResty hot path — explainable enforcement with support IDs.
Balinder WaliaRead Workstation WSL Proxy WAF: governed stages and signatures on a live-config OpenResty edge — monitor or block, with explainable support IDs.
Balinder WaliaRead 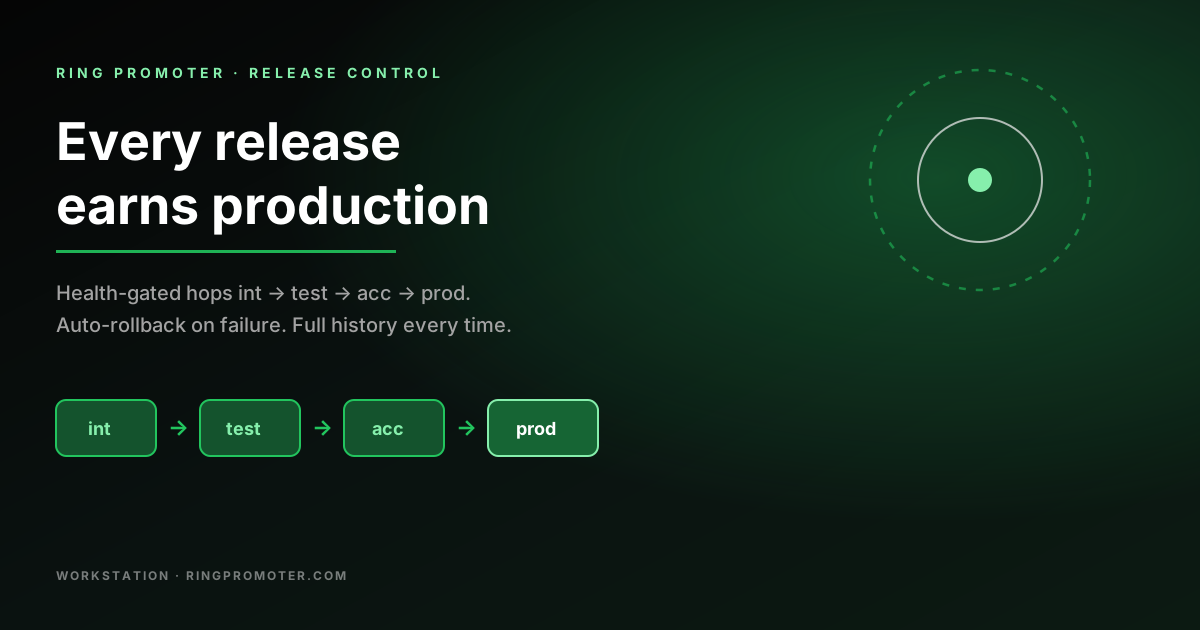
Ring Promoter makes promotion a protocol: health-gated hops through int → test → acc → prod, auto-rollback, and full history — every release earns production.
Balinder WaliaRead 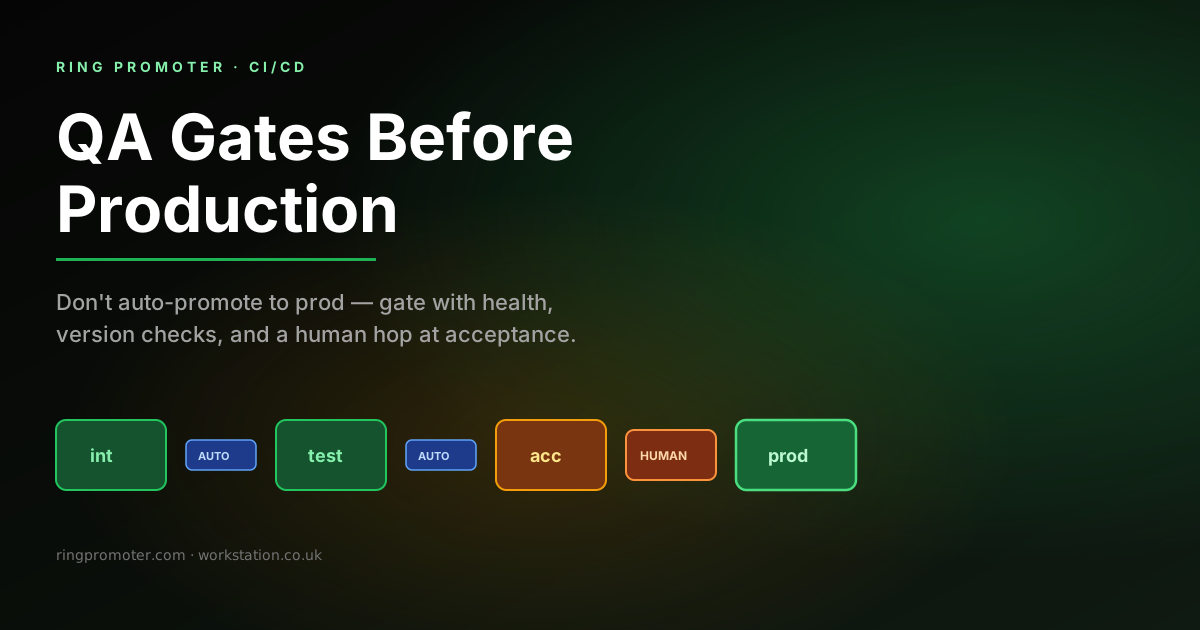
เกต Ring Promoter QA: เลื่อนระดับสัญญาณเรียกก่อนอัตโนมัติ รักษาเกตของมนุษย์ก่อนใช้งาน และรักษาสุขภาพและการตรวจสอบเวอร์ชันเสมือนเป็นเกตคุณภาพชั้นหนึ่ง
Balinder WaliaRead 
Workstation บนเทอร์โบชาร์จ LLMs: การเพจ PagedAttention สำหรับแคช KV, การให้บริการ vLLM, Self-Debugging สำหรับตัวแทน, อัตราโทเค็น PowerInfer และการตัดหน่วยความจำ EG-MLA — พร้อมข้อเสียด้านการผลิต
Balinder WaliaRead 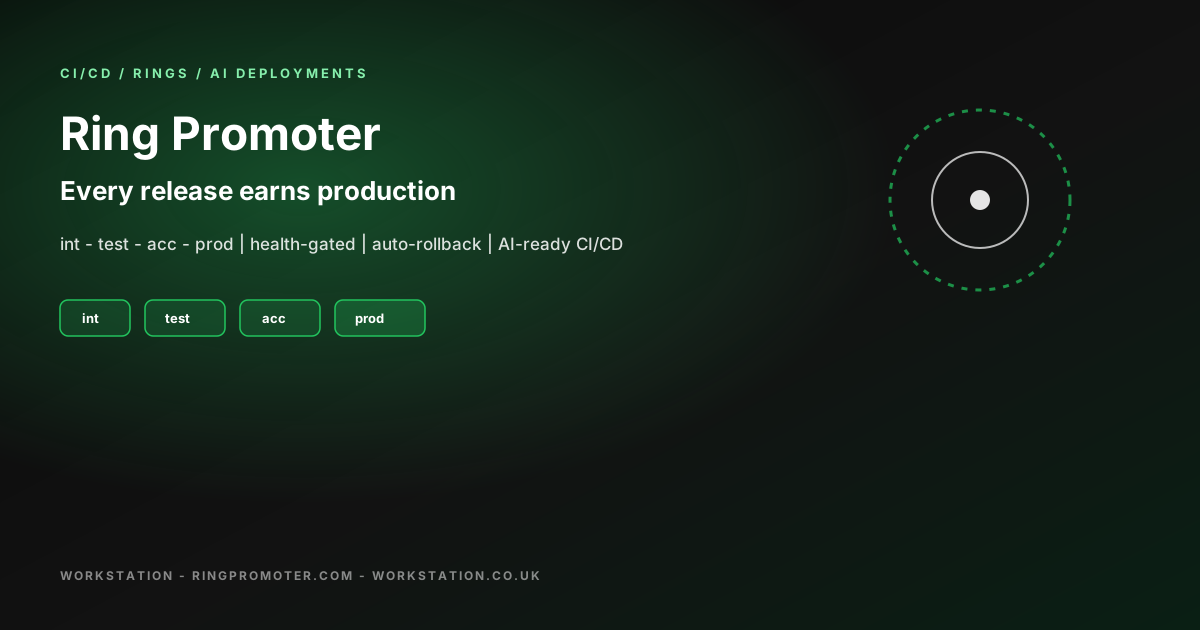
Ring Promoter คือระนาบควบคุม CI/CD ที่ทันสมัยสำหรับการปรับใช้ที่ขับเคลื่อนด้วย AI: วงแหวนที่แชร์ สถานภาพ การตรวจสอบเวอร์ชัน การย้อนกลับอัตโนมัติ และการโปรโมตหลายแอป
Balinder WaliaRead 
Workstation WSL Proxy (WSLProxy) เป็นเกตเวย์ API และ CDN edge ที่สมบูรณ์: การกำหนดเส้นทางแบบสด, WAF, แคช, multi-POP DNS, MCP — โดยมี Agents Gateway และ MCP Gateway อยู่ระหว่างดำเนินการ
Balinder WaliaRead 
KubePilot ช่วยให้ทีม SRE, DevOps และแพลตฟอร์มย้ายจากสัญญาณคลัสเตอร์ที่มีเสียงดังไปสู่การแก้ไขอย่างปลอดภัย — CoPilot, Pilot และ AutoPilot โอเพ่นซอร์สที่ kubepilot.org
Balinder WaliaRead 
ปกป้องเอเจนต์องค์กรด้วย MCP OAuth 2.1 เครื่องมือที่แยกด้วย VPN และ HashiCorp Vault lease ที่หมุนเวียนและหมดอายุอัตโนมัติ — พร้อมคำแนะนำ Claude, OpenAI และ Cursor
Balinder WaliaRead 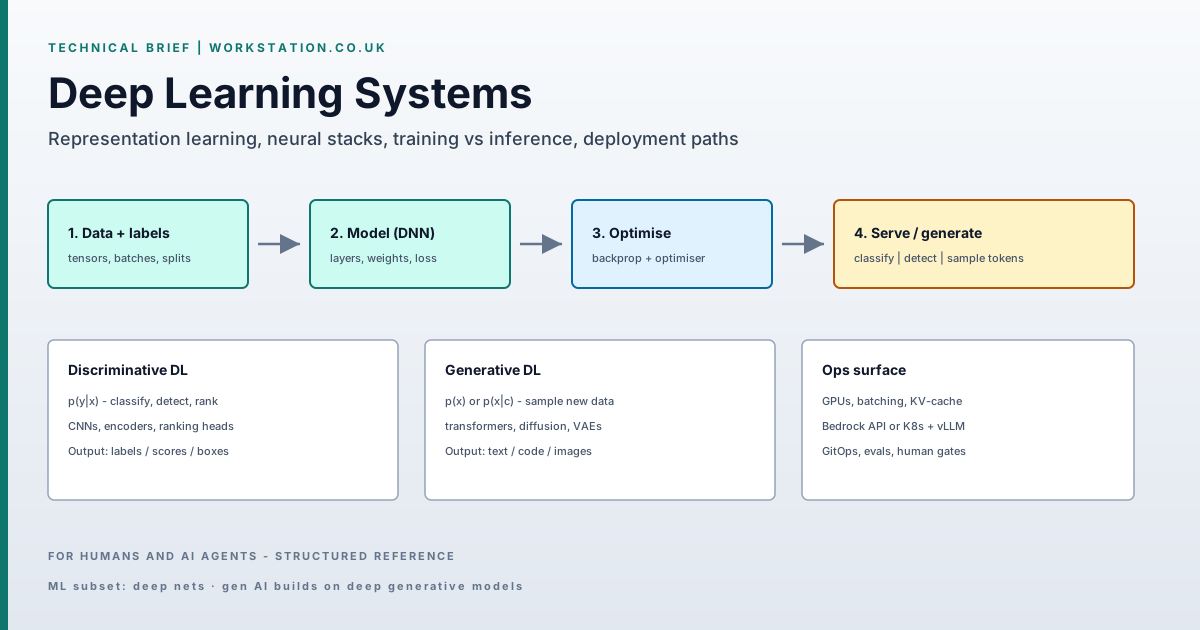
บทสรุปทางเทคนิคของ Workstation เรื่องดีปลิร์นนิง: เครือข่ายลึกที่เทรนด้วยเกรเดียนต์ โมเดล discriminative กับ generative เมตริกงาน และ Bedrock กับ Kubernetes serving
Balinder WaliaRead 
จับคู่ Kubeflow กับ Argo CD สำหรับ MLOps บน Kubernetes: เทรนและลงทะเบียนโมเดลใน Kubeflow promote InferenceServices ด้วย GitOps ย้อนกลับด้วย git revert
Balinder WaliaRead 
โมเดลภาษาขนาดใหญ่คืออะไร และทำงานอย่างไร คำอธิบายที่ชัดเจนและไม่ใช่ด้านเทคนิคสำหรับผู้จัดการและวิศวกร เช่น โทเค็น การฝัง หม้อแปลง การฝึกอบรม และการอนุมาน รวมถึง Kubernetes YAML ที่ใช้งานจริงเพื่อปรับใช้ LLM ของคุณเองกับ Ollama และ vLLM
Balinder WaliaRead 
ภาพรวมที่พร้อมสำหรับการสนับสนุน SRE ของการอัปเกรดเซิร์ฟเวอร์ Couchbase แบบกลิ้งภายใต้ Couchbase Autonomous Operator (CAO) โดยใช้ spec.paused เพื่อเกตการสลับสมดุลใหม่ทีละโหนด คุณจึงรักษาเสถียรภาพ ตรวจสอบความสมบูรณ์ และเปิดตัวเลือกการย้อนกลับไว้ได้
Balinder WaliaRead 
ทัวร์ชมฟีเจอร์ NebulaDNS ฉบับสมบูรณ์: ระนาบควบคุม API ตัวแรก, ตัวชี้วัด Prometheus, ประตูการแพร่กระจาย, การพิมพ์ลายนิ้วมือเพียร์, แผนงาน DNSSEC, เรื่องราวของผู้ปฏิบัติงาน Helm/k3s และวิธีการผสานรวมกับ AWS Route 53 และ CoreDNS
Balinder WaliaRead NebulaDNS เป็นเซิร์ฟเวอร์ DNS ที่ได้รับการรับรองว่าเป็นสนิมที่ปลอดภัย พร้อมด้วยระนาบควบคุมตัวแรกของ API, ตัววัด Prometheus, ประตูการแพร่กระจาย และการดำเนินการดั้งเดิมของ Kubernetes สร้างขึ้นเพื่อให้มองเห็นได้เมื่อบริการและตัวแทนของ AI ขึ้นอยู่กับ DNS มากกว่าที่เคย
Balinder WaliaRead 
ภาพรวมระดับมืออาชีพของ NebulaCR: รีจิสทรี OCI แบบสนิมพร้อม nebula-registry และ nebula-auth, OIDC ที่น่าเชื่อถือเป็นศูนย์สำหรับมนุษย์และ CI, วงจรชีวิต SCIM, Prometheus และ OpenTelemetry, การจำลองแบบหลายภูมิภาค, แคชแบบดึงผ่าน และการปรับใช้ Kubernetes Helm—สังเคราะห์จากเอกสารอัปสตรีม/ และ README
Balinder WaliaRead 
NebulaCB ซึ่งเป็นการควบคุมภารกิจ Couchbase แบบโอเพ่นซอร์สจาก nebulacb.org ช่วยให้องค์กรต่างๆ อัปเกรดได้อย่างไร้กังวล ตรวจสอบ XDCR และความสมบูรณ์ของข้อมูล เรียกใช้การดำเนินการ Kubernetes แบบเนทีฟ และใช้ AI ในพื้นที่ (Ollama) สำหรับ RCA เพื่อให้ทีมจัดส่งการเปลี่ยนแปลงโดยไม่สูญเสียข้อมูลหรือเข้าสู่โหมดสลีป
Balinder WaliaRead 
คำแนะนำฉบับสมบูรณ์เกี่ยวกับการรันเซิร์ฟเวอร์ Couchbase ในสภาพแวดล้อมการผลิตที่มีความพร้อมใช้งานสูงด้วยการจำลองแบบหลายภูมิภาค XDCR, Couchbase Autonomous Operator บน Kubernetes ข้าม AWS, Azure, GCP และ Bare Metal k3s พร้อม Rancher
Balinder WaliaRead 
กลยุทธ์การสำรองข้อมูลฐานข้อมูลที่ผ่านการทดสอบการต่อสู้สำหรับ MySQL และ PostgreSQL ในการใช้งานจริง ครอบคลุมการสำรองข้อมูลทางกายภาพและโลจิคัล, PITR, การเก็บถาวร WAL, การกำหนดเวลาอัตโนมัติ, ที่เก็บข้อมูลบนคลาวด์ และการกู้คืนความเสียหายทั่วทั้ง AWS, Azure, GCP และ k3s
Balinder WaliaRead 
คู่มือการผลิตฉบับสมบูรณ์สำหรับพื้นที่จัดเก็บแบบกระจาย Longhorn บนคลัสเตอร์ k3s/Rancher ครอบคลุมการขยาย PVC แบบไดนามิก การจำลองแบบหลายภูมิภาค การสำรองข้อมูลไปยัง S3/GCS/Azure การกู้คืนความเสียหาย และการปรับแต่งประสิทธิภาพสำหรับปริมาณงานฐานข้อมูล
Balinder WaliaRead 
คู่มือการผลิตฉบับสมบูรณ์สำหรับความพร้อมใช้งานสูง MongoDB โดยใช้ชุดแบบจำลอง, Sharding, MongoDB Community Kubernetes Operator และ Percona Operator ทั่วทั้ง AWS, Azure, GCP และ Bare Metal k3s พร้อม Rancher
Balinder WaliaRead 
คำแนะนำฉบับสมบูรณ์เกี่ยวกับการรัน MySQL ในสภาพแวดล้อมการผลิตที่มีความพร้อมใช้งานสูงโดยใช้ InnoDB Cluster, Group Replication, MySQL Operator และ Percona XtraDB Cluster ทั่วทั้ง AWS, Azure, GCP และ Bare Metal k3s พร้อม Rancher
Balinder WaliaRead 
คู่มือการผลิตสำหรับการปรับใช้ PostgreSQL ที่พร้อมใช้งานสูงโดยใช้ Crunchy Data PGO (Postgres Operator) ทั่วทั้ง AWS, Azure, GCP และ Bare Metal k3s/Rancher พร้อมการสำรองข้อมูล การตรวจสอบ และกลยุทธ์หลายภูมิภาคที่ครอบคลุม
Balinder WaliaRead