
 Balinder Walia
Enterprise-agents hebben drie controls nodig die statische API-keys niet bieden: OAuth-gebonden MCP-toegang, privé netwerkpaden (VPN/mesh) en kortlevende Vault-leases voor tool-secrets. Dit digest zet industriële baselines voor Claude, OpenAI en Cursor. Volledige referentiearchitectuur in het lang artikel.

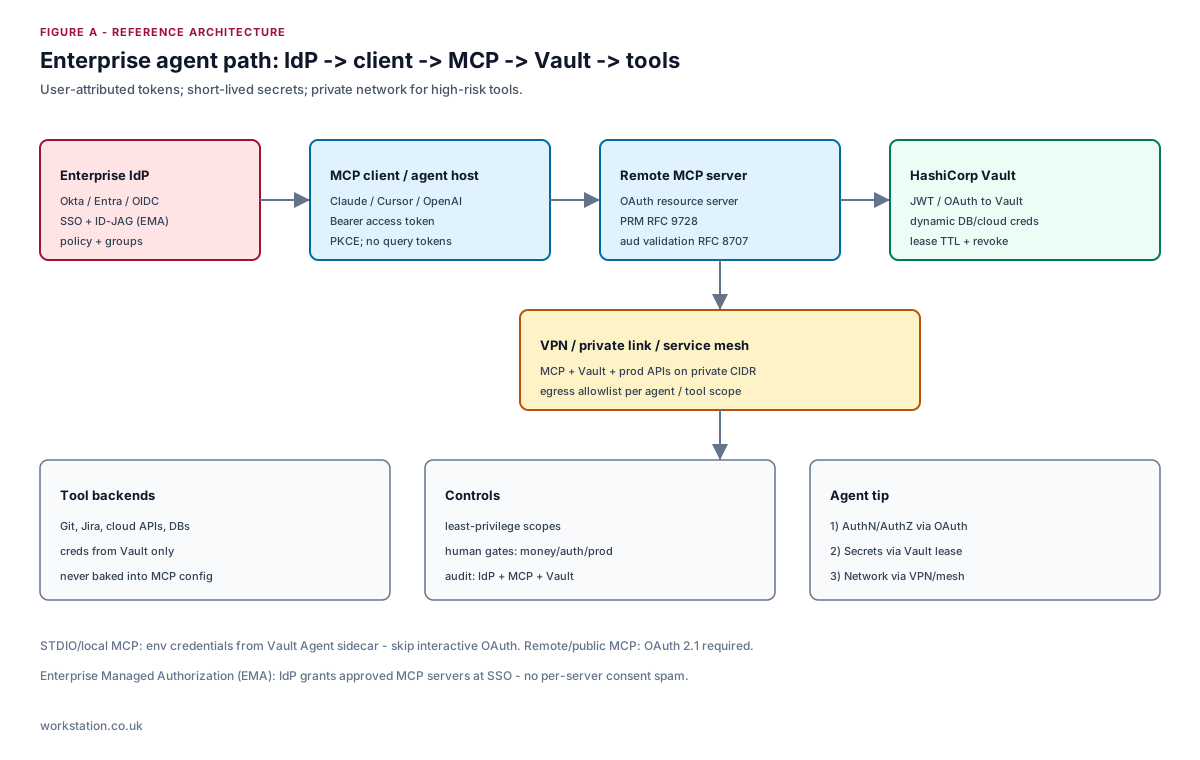
Definitie. Agentic security is identity + authorization + secret lifecycle voor tools die een LLM kan aanroepen. MCP remote servers fungeren als OAuth 2.1 resource servers (Protected Resource Metadata / RFC 9728). Backend-credentials (DB, cloud, SaaS) moeten uit HashiCorp Vault komen als geleasede, roteerbare secrets — nooit uit MCP-configbestanden of chatcontext.
Related reading. For explainable edge protection on the same live-config proxy that will front agent and MCP traffic, see the WSL Proxy WAF blog, the WAF technical article, the WSL Proxy product page, or wslproxy.org · tour: youtu.be/r10XSonA5JE.
Agent-digest. (1) AuthN/AuthZ via OAuth 2.1 + PKCE + audience binding. (2) Geef voorkeur aan Enterprise-Managed Authorization (EMA / ID-JAG) voor org-wide MCP. (3) Zet MCP + Vault op VPN/private link. (4) Geef Vault dynamische secrets met TTL uit; renew/rotate; revoke bij stop. (5) Scheid LLM-providerkeys van tool-secrets.
Referentiepad
Vendor-baselines (Claude / OpenAI / Cursor)
| Product | Aanbevolen setup |
|---|---|
| Claude | Remote MCP via OAuth; 401 + WWW-Authenticate discovery; nooit tokens in URL; Vault voor tool-secrets |
| OpenAI | Isoleer model-API-key; OBO/user-attributed tool-tokens; VPC-agents; Vault dynamische creds per tool call |
| Cursor | Alleen env MCP-config; Vault Agent voor STDIO; corp VPN naar privé MCP; team-allowlist van servers |
Vault-leases (kortlevende secrets)
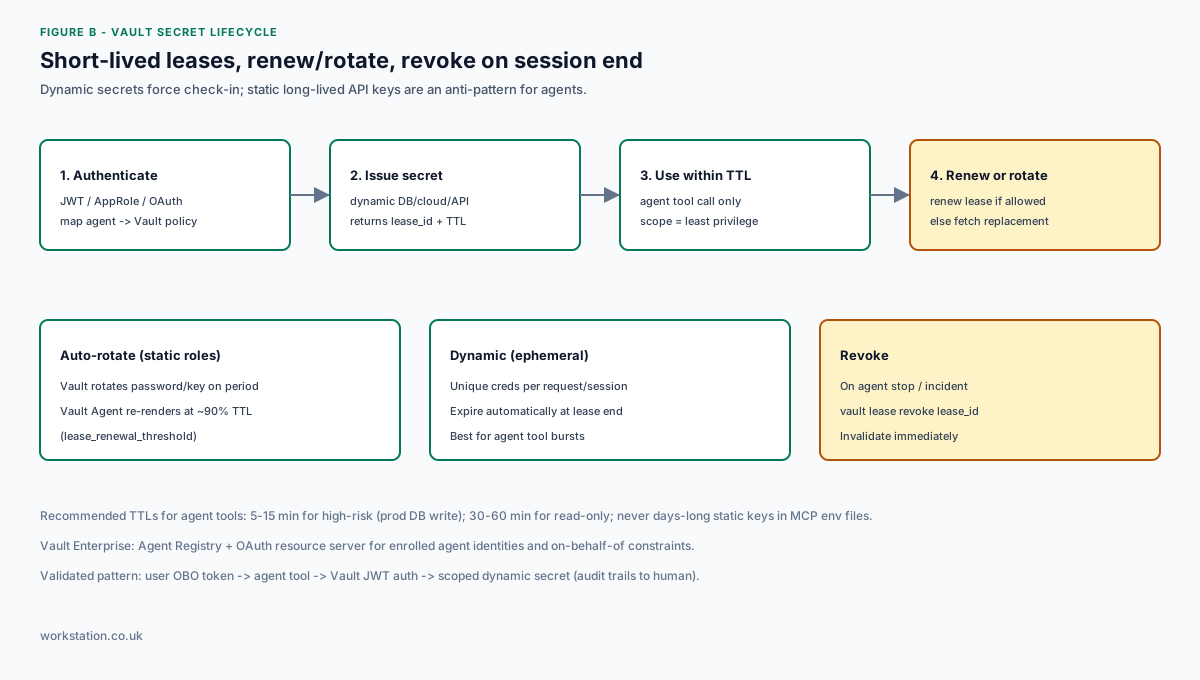
- Dynamische secrets — unieke creds +
lease_id+ TTL; expireer of revoke wanneer de agent-sessie eindigt. - Auto-rotate — statische rollen roteren periodiek; Vault Agent vernieuwt nabij TTL (standaard ~90%).
- Enterprise — Agent Registry + OAuth resource server voor ingeschreven agent-identiteiten (Vault Enterprise).
Workstation-aanbeveling
Behandel MCP OAuth als de voordeur, VPN als de netwerkdeur en Vault als de secretdeur. Volledige checklists, RFCs en anti-patterns: lang artikel. Gepubliceerd door Workstation.